この記事でわかること
- LLMゲートウェイが担う4つの機能(認証・ルーティング・観測性・ガバナンス)
- 主要4製品の提供形態と得意領域の違い
- 料金・データ利用条件・対応プロバイダーの比較
- 用途別(社内チャット、エージェント、マルチクラウド)の選び方
- 企業導入で確認すべき10のチェック項目
- Blackfordが実務で見ているゲートウェイ設計の判断軸
結論サマリー|迷ったら何から検証するか
まずLiteLLMをVPC内で立て、コスト計測とルーティングの効き目を測ってから、ガバナンス要件に応じて管理型へ寄せるのが2026年後半の現実解です。
用途別の第一候補を先に示します。
| 用途 |
第一候補 |
理由 |
注意点 |
| PoC・小規模チーム |
LiteLLM(OSS) |
MITライセンスで自己ホスト無償 |
SSO・監査ログはEnterprise版 |
| 全社統制・エージェント |
Prisma AIRS AI Gateway |
Portkey技術で認証・監査・攻撃検知を統合 |
Palo Alto Networks契約前提 |
| 既存Kong運用の会社 |
Kong AI Gateway |
既存プラグイン基盤にAI機能を追加 |
AIワークロードは別建てで課金設計要 |
| Cloudflare上のWebアプリ |
Cloudflare AI Gateway |
コア機能無償、キャッシュ・DLPが標準 |
Unified Billingは5%手数料 |
一次判断は「管理者はどこの契約基盤を持っているか」で決めると、乗り換えコストが最小になります。
※LLM関連サービスの料金、データ保持条件、提供機能は変更される場合があります。導入前に公式情報で最新条件を確認してください。
LLMゲートウェイとは何か|4つの機能を1レイヤで集約する
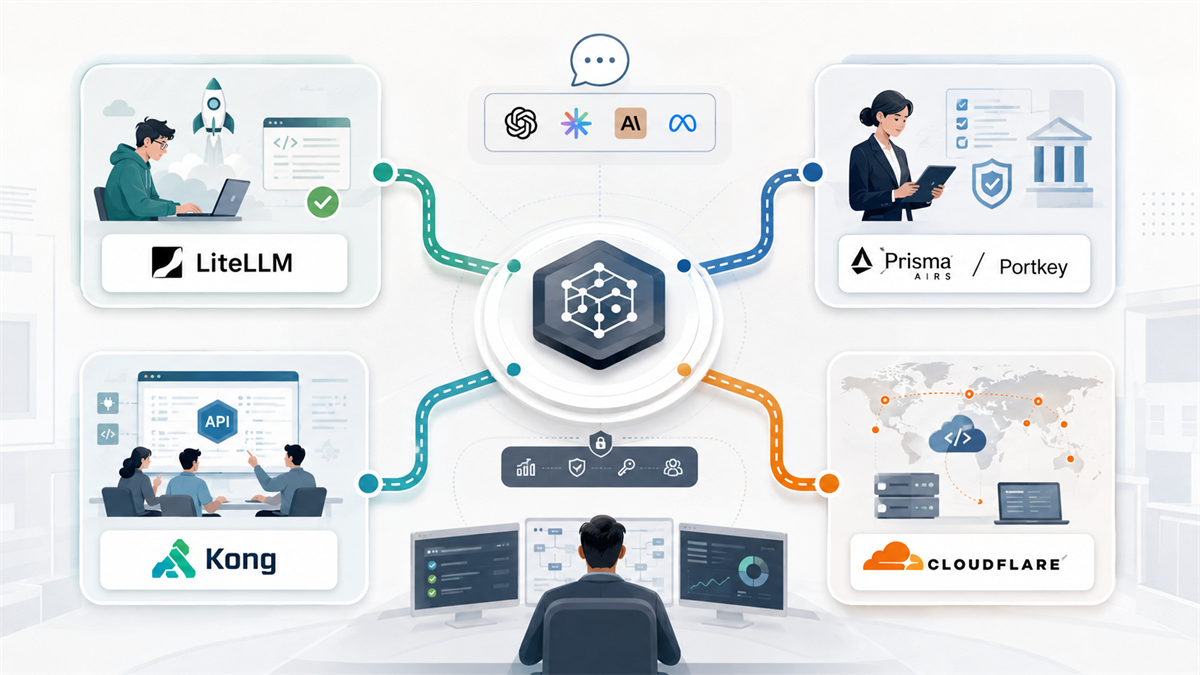
LLMゲートウェイは、業務アプリと複数のLLMプロバイダー(OpenAI、Anthropic、Google、Azure、Bedrockなど)の間に置く中継層です。
集約する主な機能は次の4つです。
- 認証と権限: APIキー配布、SSO連携、部門・プロジェクト別のアクセス制御
- ルーティング: モデル選択、フォールバック、ロードバランス、キャッシュ
- 観測性: 呼び出しログ、レイテンシ、トークン・費用の集計
- ガバナンス: 予算上限、レート制御、ガードレール、監査証跡
直接呼び出しからゲートウェイ経由に切り替えると、モデル追加や監査対応のたびにアプリを改修せずに済み、コストとリスクの一次責任がゲートウェイ運用者に集約されます。
用語補足を先に置きます。
| 用語 |
意味 |
| ゲートウェイ |
LLM呼び出しの入口となる中継サーバー |
| ルーティング |
モデルや利用先を条件で振り分けること |
| フォールバック |
呼び先が失敗したとき別モデルへ自動切替 |
| セマンティックキャッシュ |
意味が近い問い合わせを再利用してAPI節約 |
| 監査ログ |
誰がいつ何を送受信したかの証跡 |
なぜ2026年後半に選定論点が動いたか
背景には、この1年の3つの構造変化があります。
1つ目は、モデルの陳腐化速度が上がったことです。Claude・GPT・Gemini・オープンモデルが四半期ごとに更新され、直接呼び出しの配線は保守負荷が跳ね上がっています。
2つ目は、AIエージェント本番化に伴う統制要件の高度化です。単発の問い合わせではなく、複数ステップにわたる自律実行を安全に監視する必要が出てきました。
3つ目は、専業ゲートウェイの再編です。Portkeyは2026年5月29日にPalo Alto Networksによる買収を完了しました。Prisma AIRS AI Gatewayの中核として同年7月にGAとなっています。
Heliconeは2026年3月にMintlifyに買収され、公開情報上はメンテナンスモードへ移行しています。
このため、選定では「今の製品名」より「誰が運営し、いつまで機能追加が続く見込みか」を1回確認する必要があります。
主要4製品の機能比較
一般読者向けの概要比較を先に置きます。
| 製品 |
一言でいうと |
向くケース |
注意点 |
| LiteLLM |
OSSの実装標準・自己ホスト前提 |
内製で運用体制を持てる |
SSO・監査は有償 |
| Prisma AIRS |
Palo Altoが統合したセキュリティ寄り |
全社統制とエージェント監査 |
ライセンス条件が別建て |
| Kong AI Gateway |
既存APIゲートウェイの拡張 |
Kong既存運用の延長 |
AI課金設計は分離 |
| Cloudflare AI Gateway |
Cloudflare上で完結する管理型 |
Web前段配置とキャッシュ用途 |
Unified Billing手数料 |
続いて、実務判断で押さえる比較軸を出します。
| 比較軸 |
LiteLLM |
Prisma AIRS |
Kong AI Gateway |
Cloudflare AI Gateway |
| 提供形態 |
OSS+Enterprise |
管理型SaaS+Prisma統合 |
Konnect(SaaS)/自己ホスト |
Cloudflare上の管理型 |
| 対応プロバイダー |
100超 |
主要プロバイダー+社内モデル |
主要プロバイダー+プラグイン |
主要プロバイダー |
| ルーティング |
フォールバック・重み付け |
ポリシーベース+ガードレール |
プラグインで拡張 |
経路管理+キャッシュ |
| 観測性 |
Enterpriseで強化 |
Prisma AIRS標準 |
プラグイン+外部連携 |
ダッシュボード内蔵 |
| セキュリティ |
監査ログはEnterprise |
AIランタイム保護を統合 |
Konnect側で管理 |
DLPが無償同梱 |
単一の万能製品はなく、既存契約基盤と統制要件で第一候補が変わるのが2026年後半の実態です。
料金・データ条件の比較
料金は請求単位が製品ごとに違うため、単純比較ではなく前提とセットで並べます。2026年9月時点の公表情報を基準にしています。
| 製品 |
料金の考え方 |
無償枠 |
データ条件の主要ポイント |
| LiteLLM(OSS) |
MIT自己ホスト無償 |
フル機能自己運用 |
自社インフラ内に閉じる |
| LiteLLM Enterprise |
年契約・容量ベース |
なし |
SSO・監査ログ・SLA付き |
| Prisma AIRS AI Gateway |
Prisma AIRSライセンスに含む |
未公表 |
監査・AIランタイム保護を統合 |
| Kong AI Gateway(Konnect) |
月額+リクエスト従量 |
無料枠あり |
Konnectクラウドを利用 |
| Cloudflare AI Gateway |
コア機能はCloudflareプラン内 |
無料枠に月10万ログ |
Unified Billing利用時に5%手数料 |
Konnectの月額は用途と契約範囲で幅があるため、AI用途だけの利用時には別建て見積で妥当性を検証してください。LiteLLM EnterpriseはOSS版で手が届かないSSO・監査ログ・スパン管理を主に補います。
Prisma AIRSはPalo Alto Networksの全社セキュリティ製品群と統合するモデルです。既にPrisma導入済みの企業にとっては追加ライセンスの検討先になります。単独のゲートウェイ製品として比較すると割高に見える場面もあります。
Cloudflare AI Gatewayはコア機能がCloudflareプラン内で追加課金なしに使えます。ただしUnified Billing経由でOpenAI等の利用料を通すと5%の手数料が乗ります。
用途別の選び方
用途ごとに、第一候補と第二候補、選ばない条件を分けます。
社内チャット・生産性用途
- 第一候補: Cloudflare AI Gateway
- 第二候補: LiteLLM(OSS)
- 選ばない条件: 監査ログの長期保管要件が厳しい場合
社内チャットや資料要約のように利用パターンが定型化しやすい用途では、キャッシュ効率が費用差に直結します。Cloudflareの無償ログ枠とキャッシュで挙動を測り、超過した段階で保管方針を決めるとよいです。
エージェント本番化・全社統制
- 第一候補: Prisma AIRS AI Gateway
- 第二候補: LiteLLM Enterprise
- 選ばない条件: セキュリティチームがまだSSO・監査体制を持たない場合
複数ステップの自律実行では、プロンプトインジェクションや過剰権限の検知が必要です。Prisma AIRSはランタイム保護を統合しており、既にPalo Alto Networksを利用中の企業にとっては統制上の親和性が高い選択です。
既存APIゲートウェイ運用と統合
- 第一候補: Kong AI Gateway
- 第二候補: LiteLLM(OSS)を既存Kongの背後に置く
- 選ばない条件: Kong運用チームが不在で新規に立ち上げる場合
Kong既存運用がある企業では、AI専用ゲートウェイを別建てするより、AI拡張プラグインで統合したほうが認証・監査の重複を避けられます。ただし、AIワークロードのコスト設計はAPI基盤とは分けて予算管理してください。
マルチクラウド・ベンダーロックイン回避
- 第一候補: LiteLLM(OSS)
- 第二候補: Kong AI Gateway自己ホスト
- 選ばない条件: 運用SREが1人以下の場合
自己ホストは制御と可搬性で優れる一方、監視・アップグレード・鍵管理を自前で維持する体制が前提です。SREが薄い場合は無理をせず、まず管理型で運用パターンを固めるのが安全です。
実装・運用で確認すべき10項目
導入前に必ず確認するチェックリストです。
- 対応プロバイダー: 現在利用中および1年以内に採用しそうなモデルを網羅しているか
- 認証: SSO(OIDC/SAML)、APIキー、部門別トークンの発行方式は要件に合うか
- ルーティング: モデル別・地域別・失敗時フォールバックの条件を細かく制御できるか
- 観測性: リクエスト単位ログ、トークン・費用、レイテンシ分布が保持期間内で追えるか
- ガードレール: PIIマスキング、プロンプトインジェクション対策、ポリシー違反検知の位置付け
- キャッシュ: 完全一致・セマンティックキャッシュのヒット率と誤ヒット時の挙動
- 予算制御: 部門・プロジェクト単位で日次・月次上限を設定できるか
- データ保持: 入出力ログの保管期間と学習利用の可否、保管地域
- SLAとサポート: 障害通知・応答時間・監査対応の窓口
- 出口戦略: プロバイダー再編・ライセンス変更に備えた設定移行の道筋
導入後に見る指標は、次を最低ラインにします。
| 指標 |
見る目的 |
| 1リクエストあたりコスト |
モデル選択とキャッシュ設計の妥当性 |
| キャッシュ命中率 |
セマンティックキャッシュのROI |
| フォールバック発生率 |
上流プロバイダー障害の影響量 |
| ポリシー違反検知件数 |
ガードレール運用の実効性 |
| 監査ログ欠損 |
監査対応時の証跡不備 |
リスクと限界
ゲートウェイ導入は万能ではありません。以下は特に注意が必要です。
1つ目は、単一障害点(SPOF)化です。ゲートウェイが落ちると全AI機能が止まるため、可用性設計と復旧手順が必要です。
2つ目は、レイテンシ増加です。1ホップ増える分は避けられません。ミリ秒単位が重要な用途では、リージョン配置とキャッシュ設計で緩和します。
3つ目は、ベンダー再編リスクです。専業ゲートウェイは買収・統合の頻度が高く、契約前に事業継続性を確認する必要があります。
4つ目は、ガードレール過信です。ゲートウェイ側の検知はあくまで1レイヤであり、アプリ側のバリデーションや人手レビューと組み合わせないと、業務品質は担保できません。
コスト削減率・障害削減率を数値で断定する記事や営業資料は、自社の呼び出し分布で再計測してから信じたほうが安全です。
Blackfordの見解|3つの判断分岐で選ぶ
Blackfordが実装現場で見ている判断軸は、次の3つの分岐に集約されます。
分岐1は、セキュリティチームがゲートウェイを運用できるかです。運用体制があれば自己ホスト系(LiteLLM、Kong)、なければ管理型(Prisma AIRS、Cloudflare)に寄せます。
分岐2は、全社統制と開発生産性のどちらを先行させるかです。統制先行ならPrisma AIRSやKongのガバナンス寄り、生産性先行ならLiteLLMやCloudflareの開発者寄りが向きます。
分岐3は、既存契約基盤(Palo Alto Networks、Kong、Cloudflare、クラウドプロバイダー)がどこにあるかです。ここで契約統合が容易な候補が絞れます。
「まずゲートウェイを立て、コストと監査ログを1週間測ってから統制要件を詰める」順番だと、要件だけ先行して現場が使えなくなる失敗を避けやすくなります。
社内データ活用や検索基盤と組み合わせる場合は/dataroid、既存クラウドやマルチクラウドと統合する場合は/dataroid-cloudの設計視点が参考になります。
関連論点はエンタープライズLLM監査ログ設計、プロンプトインジェクション防御、LLMガードレール比較もあわせて参照してください。
よくある質問
Q1. LLMゲートウェイは中小企業にも必要ですか?
A. 複数モデルを併用する段階から検討価値があります。単一モデル単一部門ならSDK直接呼び出しでも運用できますが、部門横断や複数モデル併用が始まったタイミングで、認証・費用集計・ガードレールを1箇所に寄せるコストメリットが出ます。
Q2. LiteLLMのOSS版はどこまで本番運用できますか?
A. ルーティング・フォールバック・基本ロギングまでは本番運用可能です。ただしSSO・監査ログ・きめ細かい予算管理はEnterprise版の範囲であり、社内統制の要件次第でEnterprise契約または他製品併用を検討します。
Q3. Prisma AIRSはPalo Alto契約がなくても使えますか?
A. 現時点ではPrisma AIRSライセンスの範囲で提供されているため、Palo Alto Networks製品群の契約を前提に検討することになります。単独ゲートウェイ製品として比較する場合、他候補との総所有コストを見比べる必要があります。
Q4. Cloudflare AI GatewayとLiteLLMは併用できますか?
A. 併用構成は現実的です。Cloudflareを前段のキャッシュ・DLP・地理分散に、LiteLLMを内部ルーティングと部門別統制に、というレイヤ分けは実装例があります。ただし監査ログの二重管理を避ける方針を先に決めてください。
Q5. 買収・再編が続くゲートウェイ製品は選んで大丈夫ですか?
A. 出口戦略を設計に含めれば、リスクは抑えられます。設定・ポリシー・監査ログを標準的な形式でエクスポート可能か、他製品への移行手順が公開されているか、事前に確認しておくと乗り換えコストを見積もれます。
まとめ
LLMゲートウェイは、複数モデル運用・エージェント本番化・全社統制を1レイヤに集約する共通基盤として、2026年後半に選定論点が動きました。
ただし、単一の万能製品はなく、既存契約基盤・運用体制・統制要件で第一候補が変わります。管理型と自己ホストの中間解として、LiteLLMをVPC内で立てて計測してから統制要件を段階的に足していく順番が、無理のない導入手順になります。
自社での適用可否に迷う場合は、業務要件・利用モデル・データ条件・既存クラウド契約を整理したうえで、専門家に相談しましょう。
Blackfordに相談する