
プロンプトインジェクション対策は、LLMを本番運用する企業の必須論点になりました。単一のガードレールで防げる領域ではなく、多層防御と評価の運用ループが要ります。
本記事では、直接型と間接型の違い、判断軸、導入前チェックリスト、撤退条件を整理します。読み終えたときに、社内LLM運用で最初に手を入れる箇所が決まる構成にしています。
プロンプトインジェクション対策は、LLMを本番運用する企業の必須論点になりました。単一のガードレールで防げる領域ではなく、多層防御と評価の運用ループが要ります。
本記事では、直接型と間接型の違い、判断軸、導入前チェックリスト、撤退条件を整理します。読み終えたときに、社内LLM運用で最初に手を入れる箇所が決まる構成にしています。
読者が最初に見るべき指標と、次の行動を整理します。
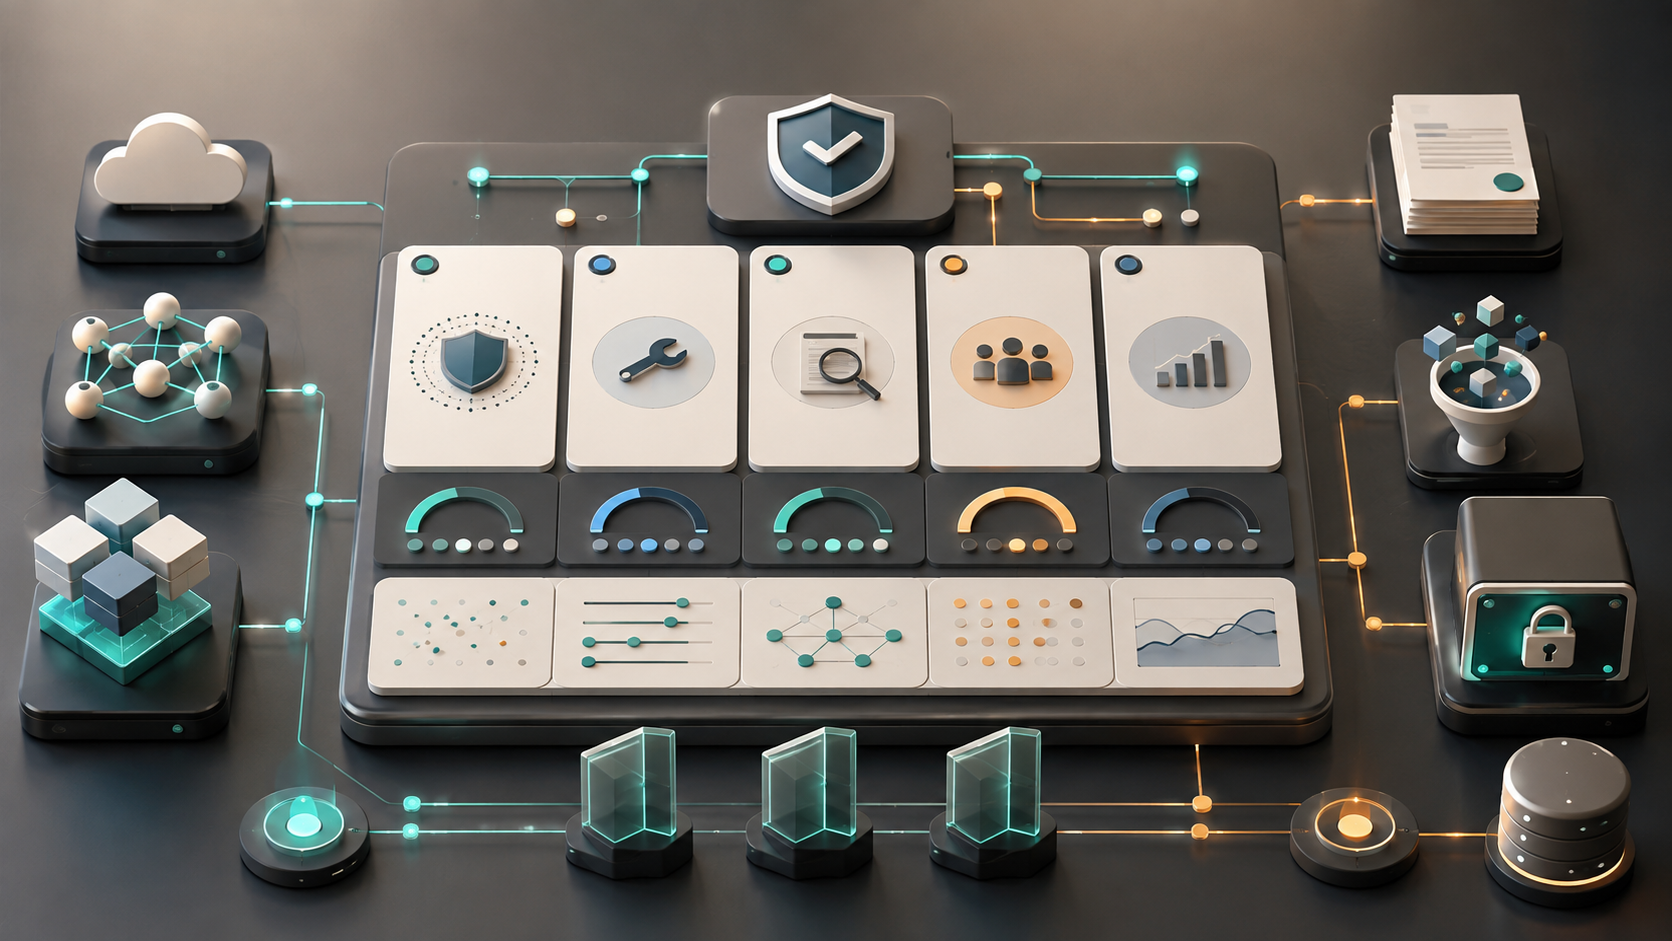
| 課題 | 最初に見る指標 | 確認すること | 次の行動 |
|---|---|---|---|
| 直接型の指示上書きが心配 | 逸脱応答率、ジェイルブレイク成功率 | システムプロンプトと入力の分離 | 入力検査と拒否テンプレを整備する |
| 外部データ経由の間接型が心配 | 不審リンククリック率、権限誤用率 | 取得コンテンツの信頼度分類 | 出典タグと権限ゲートを追加する |
| 情報漏洩や監査対応が不明 | 入出力ログ充足率、レビュー頻度 | ログ保存範囲と権限管理 | ガイドラインと監査証跡を整備する |
| ツール実行の副作用が怖い | 権限外実行数、承認スキップ数 | ツール権限と承認フロー | 高リスク操作は人手承認に回す |
プロンプトインジェクションとは、攻撃者が入力や外部データを介してLLMの指示を上書きし、意図しない出力や操作を引き起こす手法です。
分類は大きく2つに分かれます。
本記事は、エージェントやRAG構成を含むエンタープライズ利用を対象にします。
用語の整理は次の通りです。
| 用語 | 意味 |
|---|---|
| プロンプトインジェクション | LLMの指示を不正に上書きさせる攻撃の総称 |
| 直接型 | ユーザー入力に攻撃指示を混ぜる形式 |
| 間接型 | 外部データやツール応答に攻撃指示を仕込む形式 |
| ガードレール | 入出力の検査や拒否応答を担う保護層 |
| ジェイルブレイク | 安全策を回避してモデルの拒否を突破する行為 |
| レッドチーム評価 | 攻撃者視点で運用中LLMを検証する取り組み |
LLMがツール実行、外部API呼び出し、社内データ検索まで扱う運用が広がったためです。
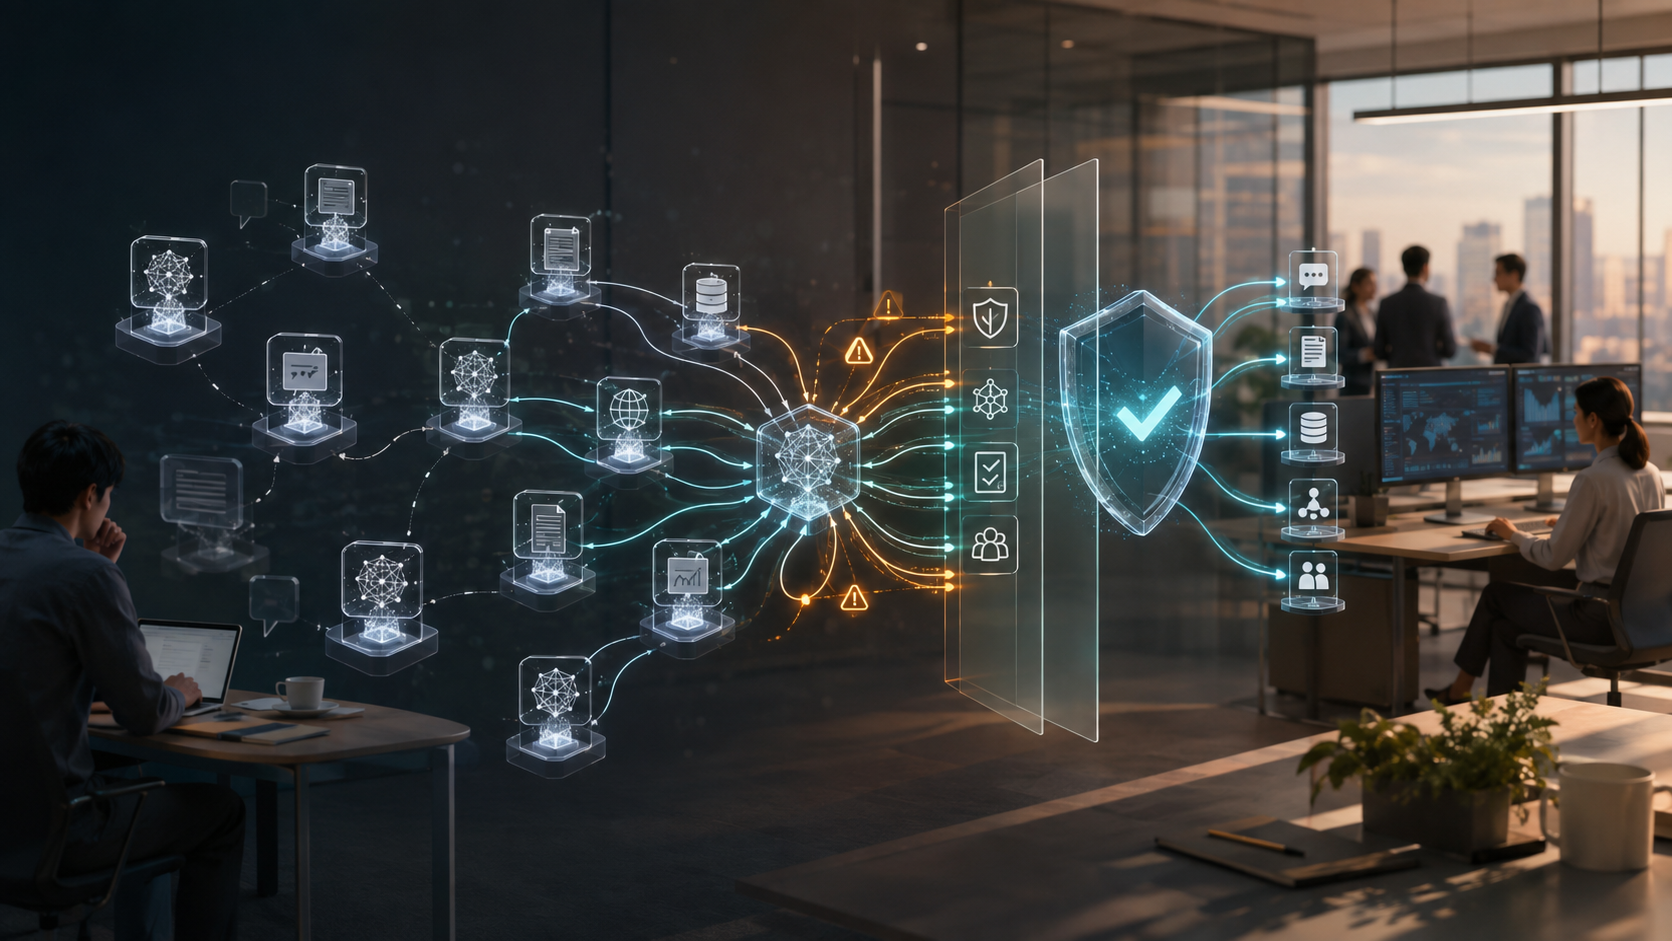
影響は3つの領域で現れます。
OWASP LLM Top 10でも、プロンプトインジェクションは長く上位の脅威に位置付けられています。
※LLM関連サービスの料金、データ保持条件、提供機能は変更される場合があります。導入前に公式情報で最新条件を確認してください。
まず攻撃モデルの違いを整理します。
| 分類 | 一言でいうと | 向くケース | 注意点 |
|---|---|---|---|
| 直接型 | ユーザーが直接指示を差し込む | チャット、社内アシスタント | 拒否応答の一貫性が課題 |
| 間接型 | 外部データに指示が埋め込まれる | RAG、Webエージェント、メール処理 | 取得元の信頼度管理が要る |
| 混合型 | 直接・間接が組み合わさる | エージェントワークフロー全般 | 各層で失敗要因を切り分ける |
単一の対策で塞ぐのではなく、入力・処理・出力・監査の各層で分散させます。
運用ループを回すために、次を項目化します。
| 比較軸 | 確認すること | 実務上の意味 |
|---|---|---|
| 入力検査 | 検査ロジック、拒否テンプレ、例外対応 | 直接型攻撃の再現性を下げる |
| 出力検査 | 機密検出、リンク検査、修飾除去 | 誤送信・誤操作を減らす |
| ツール権限 | 実行可能ツール一覧、承認要否 | 権限昇格や副作用を抑える |
| ログ | 入出力、判定、レビュー結果 | 監査と再発防止に使える |
| 評価 | 攻撃テスト、レッドチーム、失敗ケース | 回帰と改善のサイクルを回す |
監査ログと引用証跡の設計は、エンタープライズLLM監査ログと引用証跡の設計で扱っています。
観測基盤の整え方はLLMの本番運用を観測可能にする実装ガイドも参考にできます。
過大評価しやすい領域を分けます。
プロンプトインジェクション対策は、単発のガードレール導入ではなく、業務設計とデータ基盤の設計に接続する論点です。
Blackfordは次の観点で相談を受けます。
シャドウAIやガイドライン整備を含む全体設計はセキュリティサービスで受け付けます。社内データ活用や評価データ整備を伴う場合はDataRoid、既存クラウドで段階導入したい場合はDataRoid Cloudを組み合わせて検討します。
完全防御は現実的ではありません。攻撃手法は更新されるため、多層防御と評価ループを前提にリスクを下げます。入力検査、出力検査、ツール権限、監査ログ、レッドチーム評価の各層を組み合わせ、想定シナリオごとに残存リスクと撤退条件を決めておきます。
LLMが外部データやツールを扱う場合は、規模に関わらず基本対策が要ります。まずは入力・出力の検査、監査ログ、ツール権限、承認フローを最小構成で整備します。扱うデータの機密度に応じて段階的に厚くする進め方が現実的です。
単体では不十分です。ガードレールに加え、システムプロンプト設計、ツール権限管理、監査ログ、評価データの整備を前提にします。製品比較では、直接型と間接型への対応、外部データ処理、監査連携、コストと遅延の増分を判断軸に置きます。
取得コンテンツの信頼度分類、出典タグ付け、出力側の機密・リンク検査を組み合わせます。加えて、想定攻撃入力を含む定期レッドチームで回帰確認します。RAGやエージェント構成では、取得元と権限を分離し、疑わしい指示を人手承認に回す運用を検討します。
入出力、判定結果、ツール呼び出し、人手承認履歴を最低限保存します。保存期間、権限管理、データ保持ポリシーは、公式情報と自社の情報管理規程に沿って決めます。個人情報や機密情報の取り扱いは、社内のガバナンス責任者と法務・情報セキュリティ担当に確認します。
プロンプトインジェクション対策は、単一ツールではなく多層防御と評価の運用ループで扱う論点です。ただし、完全防御は成立しないため、撤退条件と監査の設計を前提に組みます。
自社での適用可否に迷う場合は、対象業務、扱うデータ、評価指標、監査要件を整理したうえで、専門家に相談しましょう。
\AI/LLMの安全な運用設計を相談できます/
Blackfordに相談する




