この記事でわかること
- 監査ログと引用証跡の役割と違い
- 何を残し、何を残さないかの判断軸
- 導入前チェックリストと運用開始後に見る指標
- 未確認の保証を書かずに整備を進めるための注意点
結論サマリー:読者の課題別に見るべき指標
読者が最初に見るべき指標と、次の行動を整理します。
| 読者の課題 |
最初に見る指標 |
確認すること |
次の行動 |
| 監査部門から利用ログを求められた |
保存対象・保存期間・アクセス権 |
誰が何を保存しているか |
監査ログの分類と保存方針を決める |
| 生成回答の根拠を後から辿れない |
引用証跡の付与率 |
RAG検索結果とプロンプトの記録 |
引用IDと根拠文書のIDを結ぶ |
| 機密プロンプトの長期保存が心配 |
保存期間・マスキング率 |
個人情報・機密情報の入力制御 |
保存前にマスキングし保存期間を短くする |
| 規制対応の要件が不明 |
適用法令・社内規定 |
業界規制と社内ガイドライン |
適用範囲を法務と整理する |
監査ログと引用証跡の基本
監査ログは、LLMアプリの利用者・入力・応答・モデル・時刻を記録し、後から「誰が何を実行したか」を確認するための記録です。
引用証跡は、生成回答のどの部分がどの根拠文書に基づくかを示す記録です。RAG(検索拡張生成:Retrieval-Augmented Generation)を使う場合に重要になります。
両者は目的が異なります。監査ログは説明責任と統制、引用証跡は生成回答の根拠追跡と誤情報検出のためのものです。
用語の整理は次の通りです。
| 用語 |
意味 |
| 監査ログ |
LLMアプリの利用履歴を後から追跡するための記録 |
| 引用証跡 |
生成回答が参照した根拠文書と該当箇所の対応記録 |
| 可観測性 |
応答品質・遅延・コストなどをリアルタイムで観測できる状態 |
| データ保持 |
ログや入力データを保存する期間と場所の設計 |
| PII |
個人を特定できる情報。マスキングや保存期間短縮の対象 |
なぜ今この論点が重要か
規制と社内統制の両面で、監査ログと引用証跡は「取っていて当然」の水準へ移行しつつあります。
- EU AI Actは2026年8月2日から全面適用となり、リスク区分の高いAIには一定の自動ログ記録が求められています。EUに製品・サービスを提供する日本企業も影響を受け得ます。
- ISO/IEC 42001(AIマネジメントシステム規格)は、AI運用における文書化と証跡管理を要件として掲げています。
- 社内監査部門や情報システム部門から、生成AI利用ログを他システムと同水準で残すよう求められる例が増えています。
一方で、ログを残しすぎるとPII蓄積や情報漏洩の別リスクが生まれます。ここで「残す」「残さない」「短期でも残す」「マスキングして残す」の4区分で設計する考え方が必要です。
注意
EU AI Actなど各国規制の適用範囲・要件は変更や追加解釈がありえます。導入時は法務・当局公式情報で最新条件を確認してください。
判断軸:監査ログと引用証跡の設計層
ログをどこに残し、何を残すかは、業務・データ・ガバナンスの3層で決めます。
| 設計層 |
決めること |
実務上の意味 |
| 業務層 |
誰の利用を対象にするか、どの機能を対象にするか |
利用範囲を絞り運用負荷を下げる |
| データ層 |
何を残すか、どこに残すか、どう暗号化するか |
PII・機密情報の漏洩リスクを抑える |
| ガバナンス層 |
保存期間、アクセス権、削除・開示の手続き |
監査や規制当局への説明責任を果たす |
保存対象は目的別に区分します。
| 区分 |
例 |
保存の要否 |
| 利用者情報 |
ユーザーID、部署、ロール |
要 |
| リクエスト情報 |
呼び出し機能、モデル、時刻 |
要 |
| プロンプト本文 |
ユーザーの入力全文 |
要検討(マスキング推奨) |
| モデル応答 |
生成回答全文 |
要検討(マスキング推奨) |
| 参照文書ID |
RAGで参照した文書ID・チャンクID |
要 |
| 参照文書本文 |
検索結果の全文 |
原則不要(IDで再取得) |
| 費用情報 |
入出力トークン数、モデル単価 |
要 |
判断のコツは、「後から証跡として意味を持つのはどの粒度か」を先に決め、原文の長期保存は最小限にすることです。
実装・運用で確認すべき項目
導入前と運用開始後で、確認する項目を分けて整理します。
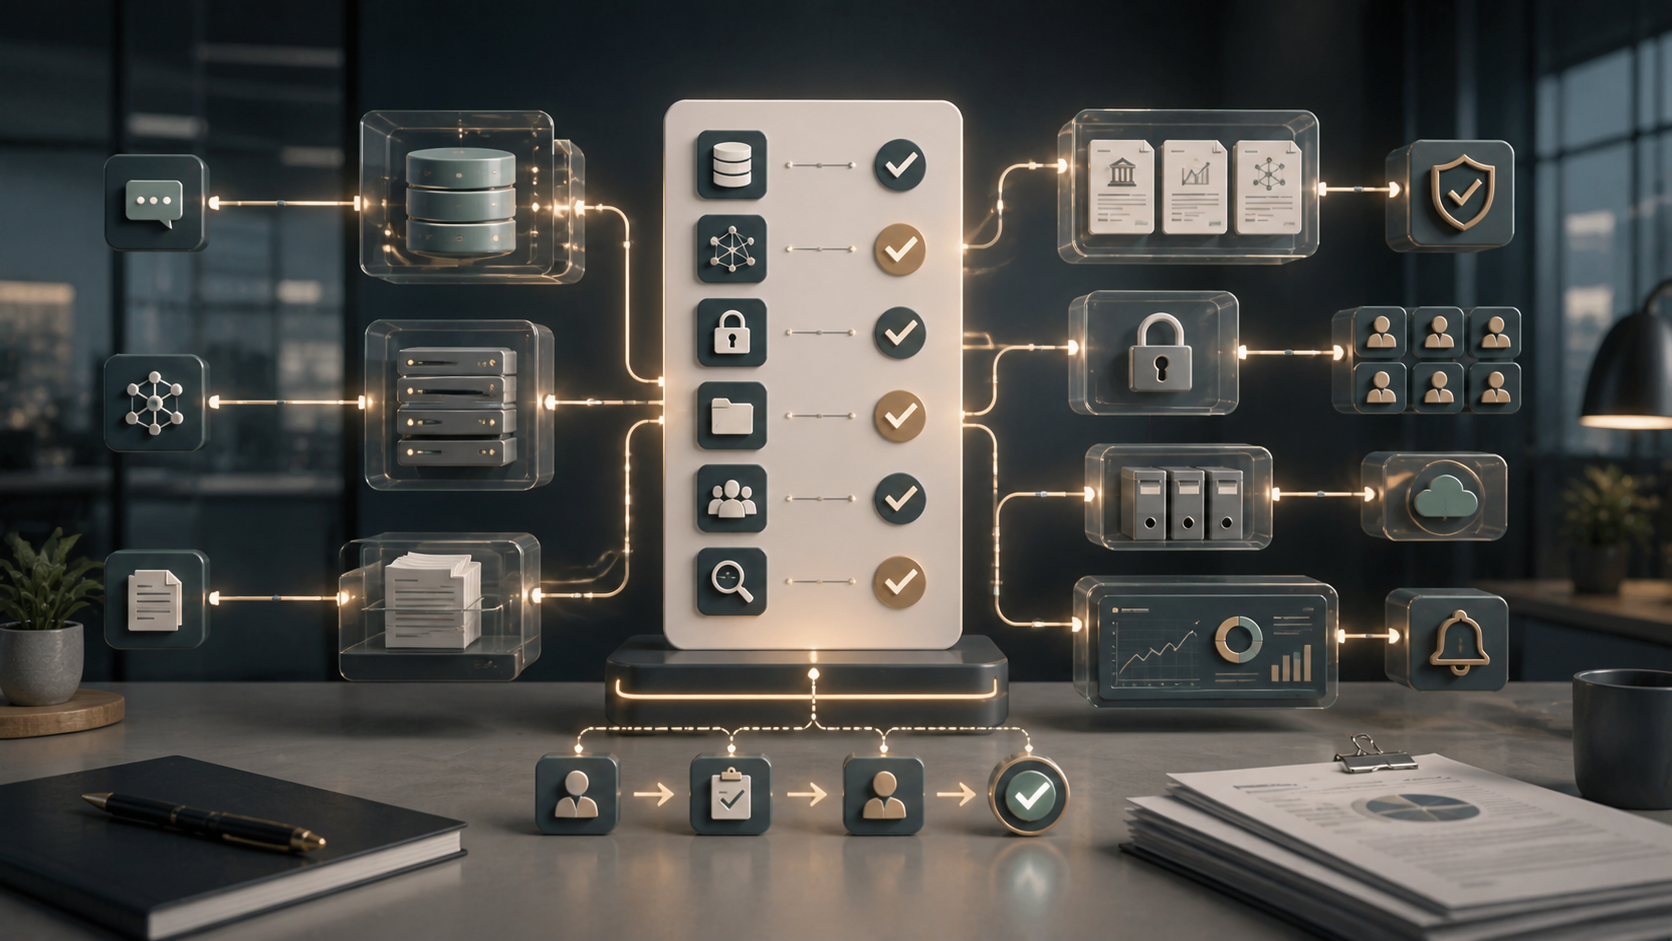
導入前チェックリスト
- ログ保存対象を業務・データ・ガバナンスの3層で整理したか
- PII・機密情報の入力を検知・マスキングする仕組みがあるか
- 保存期間、アクセス権、削除申請フローを法務と決めたか
- 引用証跡は文書ID・チャンクID・プロンプトIDで紐づくか
- モデル提供元のデータ保持条件を公式情報で確認したか
- 保管場所(クラウド、リージョン、暗号化方式)は要件に適合するか
- 監査部門と開示・提出フォーマットを合意したか
運用開始後に見る指標
- 監査ログの欠損率と書き込み遅延
- 引用証跡の付与率(引用IDのついた回答の割合)
- PII検知後のマスキング成功率
- 保存期間を超過したログの削除実施率
- 監査依頼への応答リードタイム
引用証跡の付与率が低い場合、RAG検索結果が生成に使われていない、または生成回答が根拠を離れて幻覚(hallucination)を起こしている可能性があります。
付与率と生成品質は、運用ループの中で並列で観測します。
リスクと限界
監査ログと引用証跡の整備には、「取ればよい」で終わらない論点があります。
- PII蓄積のリスク:保存対象を絞らないと、監査目的で残したログが情報漏洩時の被害を拡大させます。
- モデル提供元のデータ保持:API利用時の入出力データが提供元でどう扱われるかは、契約と公式ドキュメントで確認が必要です。未確認のまま「学習に使われない」と断定しない運用が要ります。
- 引用証跡の再現性:RAGの検索アルゴリズムやインデックスが変わると、後から同じ根拠を再取得できない場合があります。文書スナップショットやバージョン管理が要ります。
- 監査ログの改ざん耐性:通常のアプリログと同じ場所に置くと、運用者権限で書き換え可能なままです。改ざん検知やWORM(Write Once Read Many)ストレージなどの検討が要ります。
- リージョンとデータ主権:保存先のリージョンによっては、越境データ移転の規制対象になります。
これらは実装前の設計判断で吸収する部分が多く、後追いでの是正は高コストになりやすい論点です。
採用しないほうがよい条件
- 目的も範囲も未整理のまま「とりあえず全部残す」設計
- PII検知・マスキング機能を実装せずにプロンプト本文を長期保存する
- 監査ログを、運用者権限で自由に読み書きできる場所に置く
- モデル提供元のデータ保持条件を確認せず、APIに機密データを直接投入する
Blackfordの見解
監査ログと引用証跡の整備は、単独のツール導入では終わりません。業務範囲の切り出し、データ層の設計、権限モデル、保存基盤、監査部門との運用フローを同時に整える必要があります。
Blackford Technologiesは、AI戦略の整理からPoC設計、実装、本番運用までを一貫して支援します。ログ設計についても、以下の観点で導入判断を整理します。
- 業務課題:どの業務のログを、誰の意思決定のために残すか
- データ:何を残し、何を残さないか。マスキング対象と方式
- 評価指標:引用証跡の付与率、PII検知率、監査応答リードタイム
- セキュリティ要件:保存場所、暗号化、改ざん検知、削除フロー
- 運用責任:一次責任者、監査部門、法務、情報システムの分担
- 既存クラウド・既存システムとの接続:SIEM、ログ基盤、権限管理との統合
社内データを扱う場合はDataRoid、既存クラウド資産上でVPC内運用したい場合はDataRoid Cloudを含めた選択肢を、要件から逆算して整理します。ガバナンス設計そのものはAIセキュリティ、データ基盤側の設計はデータ基盤・MLOpsで個別対応します。
よくある質問
Q. 監査ログはどの粒度で残せばよいですか?
まずは「誰が・いつ・どの機能で・どのモデルを呼び出したか」の骨格を全件残し、プロンプト本文と応答本文はマスキング後の短期保存を基本にする構成が現実的です。業務要件と規制要件が高い領域だけ、保存期間を延ばします。
Q. 引用証跡はRAGを使わない生成にも必要ですか?
社内文書や外部APIを参照しない純粋な生成では、引用証跡そのものは不要な場合があります。ただし、生成に使ったモデル・プロンプトID・パラメータの記録は残しておくと、応答品質の再現や苦情対応で役に立ちます。
Q. モデル提供元のデータ保持条件はどう確認しますか?
各社の公式ドキュメント、契約書、DPA(Data Processing Addendum)を確認します。学習利用の有無、保存期間、リージョン、削除申請の方法は最低限確認したい項目です。条件は更新されうる前提で、定期的な再確認をルール化します。
Q. 監査ログを社内SIEMに集約する必要はありますか?
情報システム部門の既存監査要件がある場合は、SIEM連携が現実的です。連携時は、PII・機密情報の扱いを既存ポリシーに合わせるか、LLMアプリ側で先にマスキングしてから送るかを決めておきます。
まとめ
エンタープライズLLMアプリの監査ログと引用証跡は、規制対応と社内統制の両面で不可避の論点になりました。ただし、「全部残す」設計はPII蓄積の別リスクを生みます。
業務・データ・ガバナンスの3層で保存対象を整理し、引用証跡は文書IDとチャンクIDで軽く結ぶ設計が現実的です。導入前チェックリストと運用開始後の指標を分けて整えれば、監査部門への説明も回ります。
自社での適用可否や整備優先順位に迷う場合は、業務範囲と既存クラウド構成を整理したうえで、AI導入・データ活用の相談窓口に相談することをおすすめします。
Blackfordに相談する