
生成AIを業務に組み込む企業が増え、LLMの入出力を安全に整えるガードレール層を、どう選ぶかが2026年後半の実装論点になっています。
一方で、ベンダーごとにカバー範囲、料金体系、対応モデルが大きく違い、機能名だけで選ぶと、後から乗り換えコストや情報漏えいリスクを抱えやすくなります。
この記事では、2026年9月時点の主要LLMガードレール6サービスを、企業導入の目線で比較します。用途別の選び方と、社内で確認すべきチェックリストまで整理します。
生成AIを業務に組み込む企業が増え、LLMの入出力を安全に整えるガードレール層を、どう選ぶかが2026年後半の実装論点になっています。
一方で、ベンダーごとにカバー範囲、料金体系、対応モデルが大きく違い、機能名だけで選ぶと、後から乗り換えコストや情報漏えいリスクを抱えやすくなります。
この記事では、2026年9月時点の主要LLMガードレール6サービスを、企業導入の目線で比較します。用途別の選び方と、社内で確認すべきチェックリストまで整理します。
まずOpenAI Moderationで無償の一次フィルタを敷き、必要に応じてクラウド事業者のガードレールを重ねるのが2026年後半の現実解です。
用途に応じた第一候補を先に示します。
| 用途 | 第一候補 | 理由 | 注意点 |
|---|---|---|---|
| 個人・PoC | OpenAI Moderation API | テキストと画像を無料で分類できる | 日本語の細やかな運用は別途評価が必要 |
| AWSで自社サービス提供 | Amazon Bedrock Guardrails | モデル・PII・接地性を1レイヤで統合 | 高頻度呼び出しでは推論と同等コストになる |
| Azure中心の業務基盤 | Azure AI Content Safety(Prompt Shields含む) | Azure OpenAIと統合され導入が速い | 他社モデル・自社ホスティングでは使えない |
| オンプレ・自社ホスティング | NVIDIA NeMo Guardrails + Llama Guard 4 | Colangポリシーと分類器を自社基盤で動かせる | ポリシー設計と評価担当を持てる体制が前提 |
| Python基盤の細かい検証 | Guardrails AI(OSS) | 50超のバリデータを組み合わせやすい | 商用サポートを求める場合はGuardrails Pro |
導入判断は、モデル選定ではなく「どこで守るか」「誰が運用するか」の設計問題です。
LLMガードレール(guardrails)は、生成AIの入力と出力を、業務ルールと安全基準に沿って制御・記録する層です。
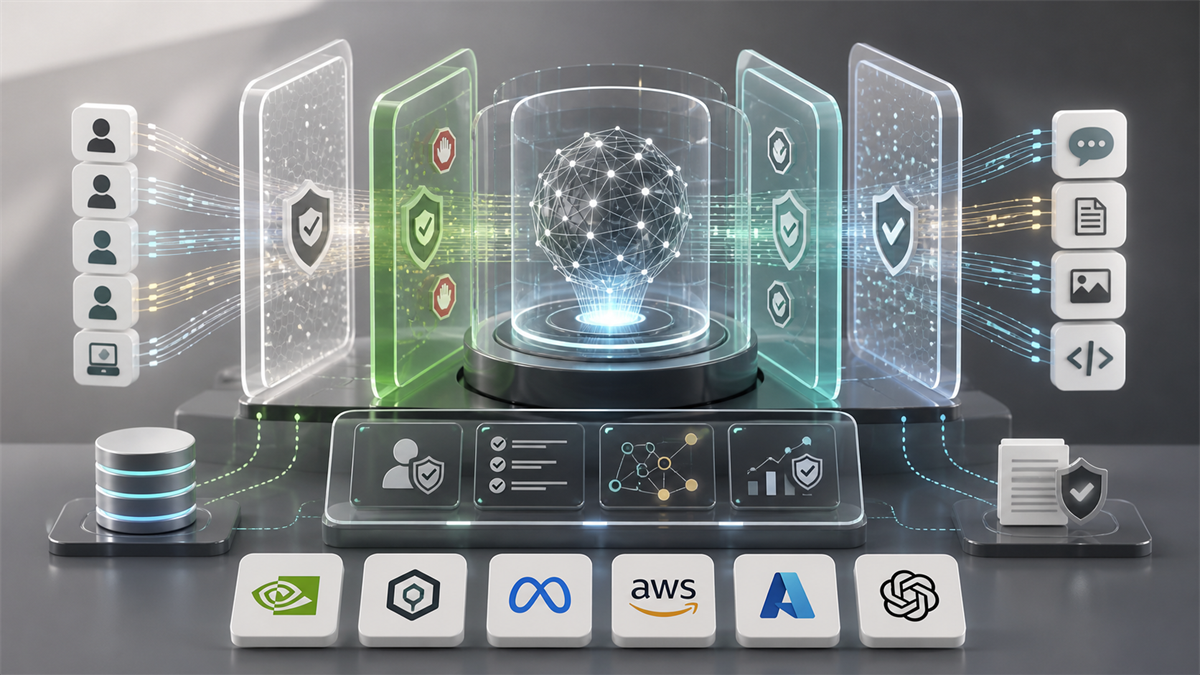
守る対象は次の4つに分かれます。
用語表を先に共有しておきます。
| 用語 | 意味 |
|---|---|
| ガードレール | LLMの入出力を評価・遮断・書き換える安全レイヤ |
| プロンプト注入 | 外部データや指示文でLLMの動作を乗っ取る攻撃 |
| PII | 氏名・電話・カード番号など個人を特定できる情報 |
| 分類器 | 入力や出力を「安全/危険」に判定する軽量AIモデル |
| Colang | NeMo Guardrails独自のポリシー記述言語 |
まず全体像を、非エンジニアでも読める粒度で並べます。
| サービス | 一言でいうと | 得意な用途 | 注意点 |
|---|---|---|---|
| NVIDIA NeMo Guardrails | ポリシー中心の自社運用OSS | 自社基盤・エージェント制御 | Colang習熟と評価体制が必要 |
| Guardrails AI(OSS + Pro) | Pythonバリデータ集 | 出力の構造化検証・PII除去 | 単体ではモデル層防御に薄い |
| Meta Llama Guard 4 / Prompt Guard 2 | Meta製の分類器モデル | 入出力の安全分類・注入検知 | 実装・運用は自社で組む |
| Amazon Bedrock Guardrails | AWS統合の管理型ガードレール | Bedrock利用のRAG・エージェント | 高頻度リクエストで課金が伸びる |
| Azure AI Content Safety | Azure統合の安全評価API | Azure OpenAI業務アプリ | 他社モデル呼び出しには使えない |
| OpenAI Moderation API | 無償のマルチモーダル分類 | 一次フィルタ・小規模導入 | ハザード分類中心で運用系機能は薄い |
Meta Llama Guard 4は、テキストと複数画像を1モデルで扱う12Bパラメータの安全分類器で、Meta公式のモデルカードでは複数画像を含む安全分類に対応しています(Meta公式モデルカード)。
Prompt Guard 2(22M/86M)は、入力を「良性/悪性」で分類する軽量モデルで、英語・仏・独・ヒンディー・伊・葡・西・タイの多言語に対応します(Meta Llama Prompt Guard 2)。
守れる範囲を、実務判断で使う粒度に落として比較します。
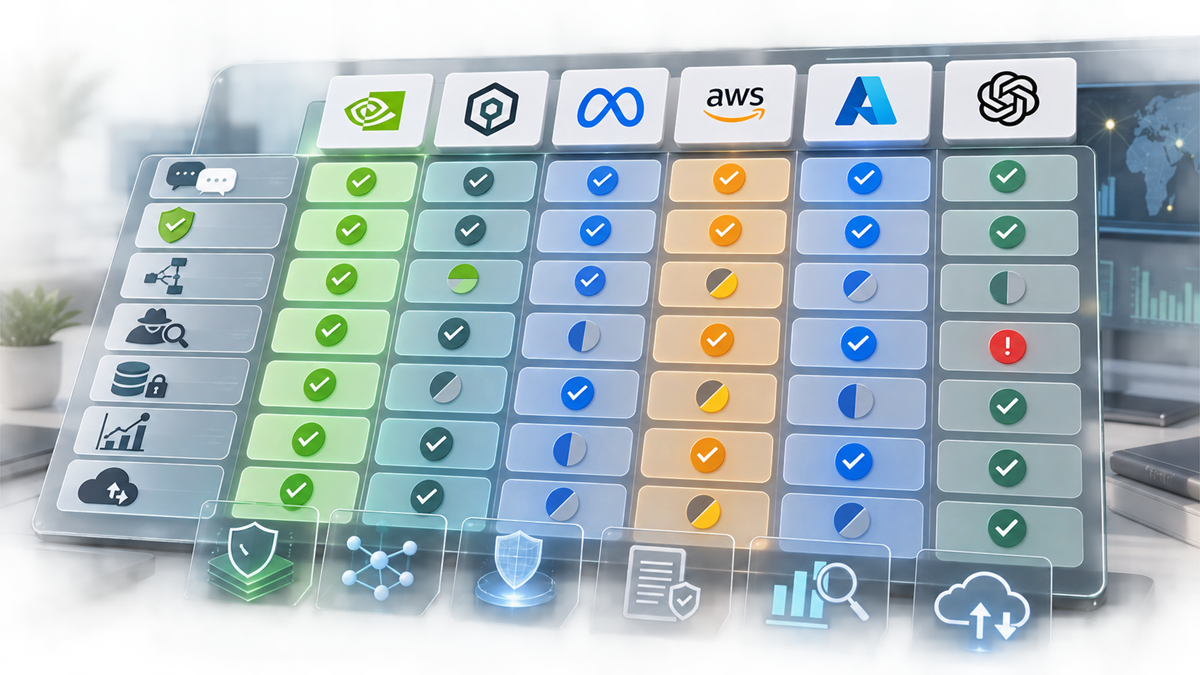
| 比較軸 | NeMo | Guardrails AI | Llama Guard 4 | Bedrock | Azure | OpenAI Moderation |
|---|---|---|---|---|---|---|
| プロンプト注入検知 | ○ | 一部 | Prompt Guard 2で対応 | ○ | ○(Prompt Shields) | ○ |
| 有害・違法カテゴリ | ○ | 一部 | ○(MLCommons準拠) | ○ | ○ | ○(13カテゴリ) |
| PII検出・マスキング | 拡張で可 | ○ | × | ○ | ○ | × |
| 接地性・根拠チェック | ○ | 一部 | × | ○(Contextual grounding) | ○(hallucination detection) | × |
| 画像モデレーション | 拡張で可 | × | ○ | 限定 | ○ | ○(omni-moderation) |
| ポリシー記述の柔軟性 | ◎(Colang) | ◎(Python) | 分類のみ | ○ | ○ | × |
Amazon Bedrock GuardrailsのPII検出は、氏名・メール・電話・SSN・カード番号・IPアドレスなどを検出し、遮断または匿名化を選べます(AWS Marketplace: Bedrock Guardrails Implementation for PHI/PII)。
Azure Prompt Shieldsは、直接注入(ユーザー脱獄)と間接注入(取得した文書・メール・ツール出力を経由した注入)の2種類を検知しますが、Azure OpenAI Service経由の呼び出しに限定されます(Microsoft Learn: Prompt Shields overview)。
料金は、単価だけでなく、リクエスト単位で必ず呼ぶ設計かどうかで総額が変わります。
| サービス | 料金の目安 | 提供形態 | データ利用 |
|---|---|---|---|
| NVIDIA NeMo Guardrails | OSSは無料。NVIDIA AI Enterpriseは営業見積 | セルフホストまたはNVIDIA製Microservice | 自社基盤で完結できる |
| Guardrails AI OSS | 無料 | Pythonライブラリ | 自社基盤で完結できる |
| Guardrails Pro | 個別見積 | マネージド | 契約条件で確認 |
| Meta Llama Guard 4 / Prompt Guard 2 | モデル自体は無料(Llamaライセンス) | Hugging Face等で配布 | 自社基盤で完結できる |
| Amazon Bedrock Guardrails | コンテンツフィルタ・拒否トピックは1000テキストあたり0.15USD、正規表現・一部の機密情報フィルタは無料 | AWS上のマネージド | AWSの利用規約に従う |
| Azure AI Content Safety(Prompt Shields含む) | 1000テキストレコード単位で課金 | Azure上のマネージド | Azureの利用規約に従う |
| OpenAI Moderation API | 無料(2026年時点) | APIエンドポイント | OpenAIの利用規約に従う |
Bedrock GuardrailsはAWSの公式アナウンスで、2024年12月にコンテンツフィルタを80%、拒否トピックを85%値下げし、それぞれ1000テキストあたり0.15USDまで低下しています(AWS: Amazon Bedrock Guardrails reduces pricing by up to 85%)。
OpenAI Moderationは、omni-moderation-latestを含めて、テキストと画像の分類を無料で提供します(OpenAI Moderation API pricing)。
注意
料金・提供範囲・機能は変更されます。導入前に必ず公式ページで最新条件を確認してください。
社内チャット用途では、PII検出とプロンプト注入対策が優先論点になります。
顧客応対では、接地性(grounding)と有害カテゴリの両方が必要です。
エージェントは、ツール実行や外部データ経由の間接注入が主な脅威です。
RAGでは、PII漏えいと引用の信頼性の両方が必要です。
料金・機能表だけで選ぶと、後で運用に詰まりやすい論点があります。
「ガードレールは1つに揃える」ではなく「入口・出口・監査の3層で組み合わせる」のが2026年後半の実務パターンです。
Blackfordは、モデル選定と業務設計を接続する立場から、ガードレールを「単独の防御」ではなく運用と監査に組み込まれた一部の層として設計することを勧めています。
判断軸は次の順で整理します。
社内文書検索・RAG・ナレッジ活用の設計はDataRoidまたはDataRoid Cloudで、モデル選定・ガードレール層・運用設計まで含めた全体設計はBlackfordに相談からご相談ください。
\ガードレール設計と業務接続を相談できます/
Blackfordに相談する
A. 個人利用や小規模PoCなら十分です。ただし、業務利用では日本語の誤検知率、ログ保存、監査を追加で設計する必要があります。企業導入では、クラウド事業者のガードレールまたは自社ホスティング型と組み合わせるのが安全です。
A. 併用は可能ですが、実務では片方のクラウドに揃えるのが運用しやすいです。マルチクラウドでどちらも使う場合は、ログ形式・監査基準・しきい値ポリシーを社内で統一しないと、監査時に整合しません。
A. はい、Llama Guard 4は入出力の分類器として動くため、対象LLMを問わず組み込めます。ただし、実装・運用・評価は自社で行う必要があります。運用担当を確保できる企業向けの選択肢です。
A. 追加チェックの分だけレイテンシは増えます。リクエスト単位で必ず呼ぶ設計かどうかで総合レイテンシが変わるため、一次フィルタは軽量に、詳細検証は非同期または一部トラフィックに限定する設計が定着しています。
A. まずOpenAI Moderationで一次フィルタを敷き、社内利用範囲と扱うデータを整理してから、クラウド事業者のガードレールや自社ホスティング型を検討します。社内での禁止トピック定義と誤検知運用ルールが先で、ツール選定は後です。
LLMガードレールは、生成AIを業務に組み込む前提の運用層になりつつあります。
一方で、単一ベンダーだけで完結せず、入口・出口・監査の3層で組み合わせるのが2026年後半の実務パターンです。
自社での選定に迷う場合は、業務課題・扱うデータ・監査要件を整理したうえで、モデル選定と運用設計を接続できる相談先に相談しましょう。
※本記事の料金・機能は2026年9月時点の公式情報を元にしています。導入前に必ず各社の公式ページで最新条件を確認してください。




