
生成AIの利用が全社に広がると、月次のLLM費用は前月比で数倍に跳ねることがあります。請求書が届いてから慌てて止める運用では、コスト事故の再発を防げません。
この記事では、LLMアプリの予算超過を「事後対応」ではなく「事前ガードレール」で止めるための運用設計を扱います。ソフト/ハードキャップの使い分け、階層別クォータ、超過時の挙動、監視指標を整理し、次に決めるべきことが見える状態を目指します。
生成AIの利用が全社に広がると、月次のLLM費用は前月比で数倍に跳ねることがあります。請求書が届いてから慌てて止める運用では、コスト事故の再発を防げません。
この記事では、LLMアプリの予算超過を「事後対応」ではなく「事前ガードレール」で止めるための運用設計を扱います。ソフト/ハードキャップの使い分け、階層別クォータ、超過時の挙動、監視指標を整理し、次に決めるべきことが見える状態を目指します。
予算超過を「請求書で気づく」状態から抜け出す最短ルートは、階層別クォータとハードキャップの持ち主を決めることです。まずは次の3課題から着手します。
| 読者の課題 | 最初に見る指標 | 確認すること | 次の行動 |
|---|---|---|---|
| 月次LLM費用が上振れて止められない | 部門別・案件別の日次消費 | ソフト/ハード上限と持ち主が決まっているか | 階層別クォータの草案を作る |
| 特定部門/ユーザーの暴走を検知できない | 上位ユーザー・上位ワークロード | リアルタイム集計と超過アラートが動いているか | 監視ダッシュボードと通知先を設計する |
| 予算超過時の挙動が現場と揉める | 拒否率・下位モデル切替率 | 拒否/切替/待機の選択肢と合意があるか | 超過時の挙動を業務側と合意する |
※本記事は2026年9月19日時点の一般的な運用設計論点を整理したものです。LLM関連サービスの料金、データ保持条件、提供機能は変更される場合があります。導入前に公式情報で最新条件を確認してください。
予算ガードレールは、想定を超えた費用が発生する前にAPI呼び出しを制御する仕組みです。事前防御に位置づけます。
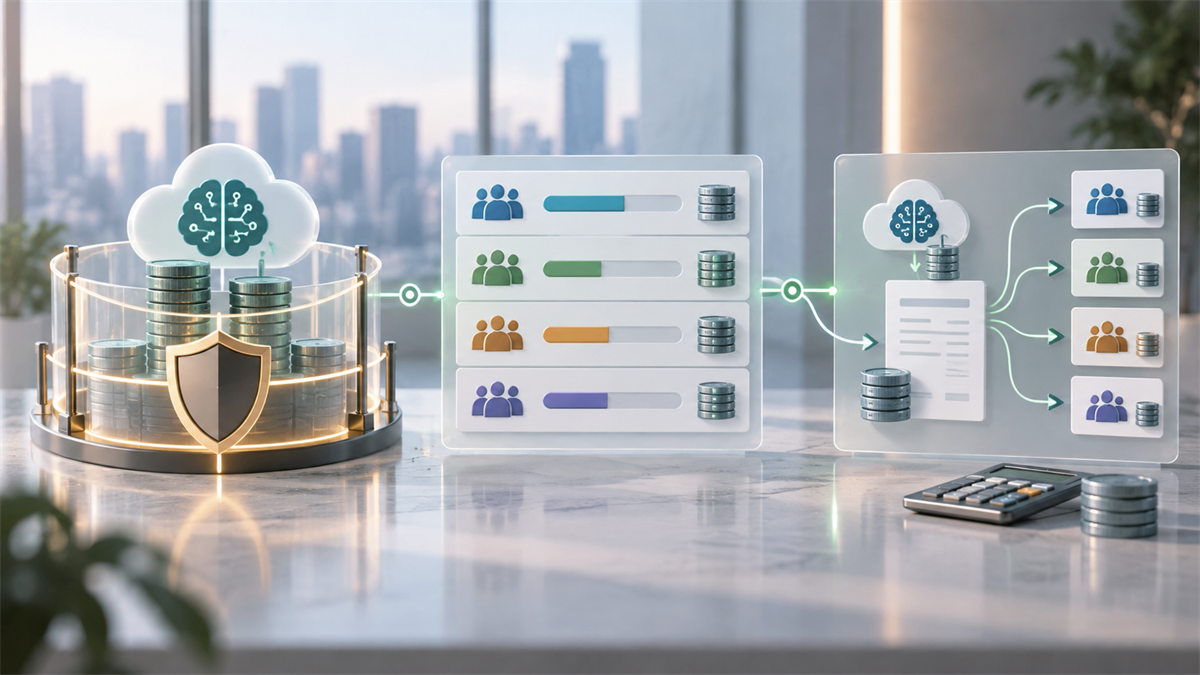
部門別クォータは、部門・チーム・ユーザーごとに使える上限を割り当てる設計です。ガードレールを支える「単位の切り分け」にあたります。
チャージバックは、使った分を部門に配賦・請求する事後精算です。詳しくはLLMのコスト部門別配賦とチャージバック設計 2026年後半で扱っています。
三者はセットで使いますが、目的が異なります。ガードレールは事故防止、クォータは分担の明確化、チャージバックは費用可視化です。
| 用語 | 意味 |
|---|---|
| ソフトキャップ | 上限に近づいた段階で警告し、通常運用は継続する仕組み |
| ハードキャップ | 上限に達したら新規リクエストを止める、または下位モデルに切り替える仕組み |
| クォータ | 一定期間内に使える上限。トークン数、リクエスト数、金額で持つ |
| バックプレッシャー | 上限超過時に呼び出し側へ「待って」と返す仕組み |
| チャージバック | 使った分を部門に按分請求する事後精算 |
2026年後半のLLM運用では、次の4つが同時に起きています。
事後の月次締めだけでは、月中の暴走を止められません。予算ガードレールを「アプリ運用側の責務」として設計する必要があります。
クォータは1階層だけでは機能しません。次の階層で「上位が下位を包含する」形にします。
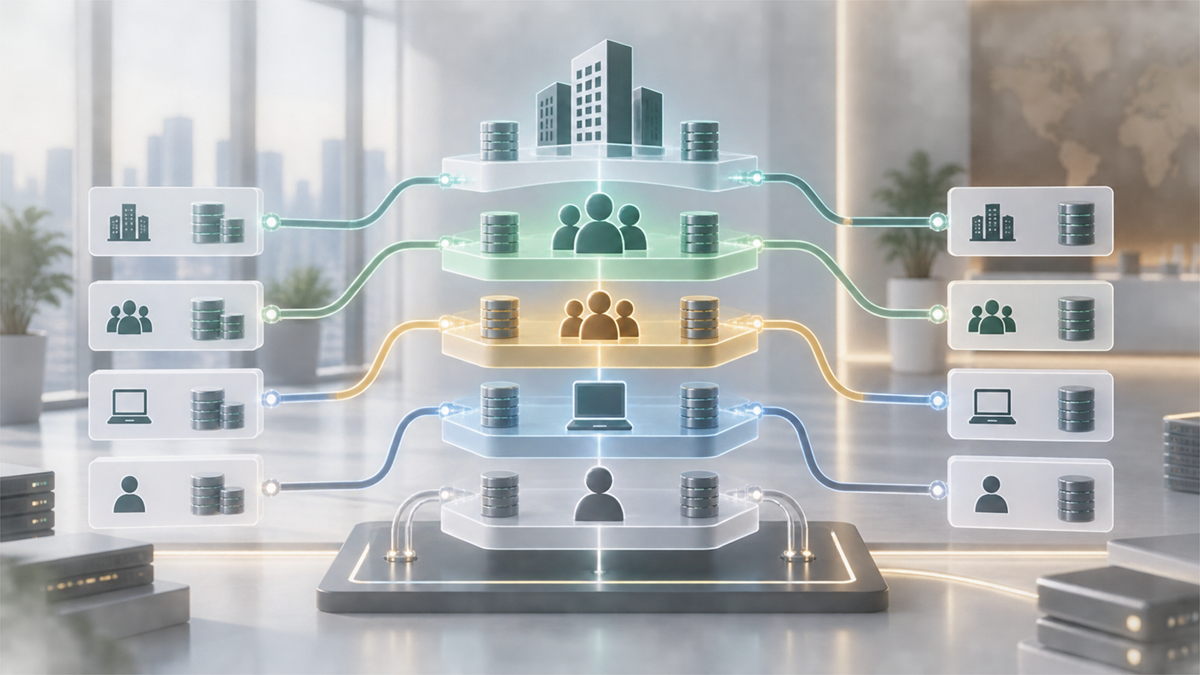
| 階層 | 主な単位 | 決める人 | 用途 |
|---|---|---|---|
| 組織 | 月次金額、月次トークン数 | 情報システム/経営企画 | 全社の絶対上限 |
| 部門 | 月次金額、日次リクエスト数 | 部門長 | 部門内の分担と説明責任 |
| チーム | 週次トークン数、モデル別上限 | チームリード | 用途別の消費ペース管理 |
| ユーザー | 日次リクエスト数、1回あたりトークン上限 | 現場管理者 | 個別の暴走・誤操作抑止 |
| セッション | 1セッションあたり呼び出し回数 | アプリ設計者 | エージェント暴走の限定 |
上位クォータだけを守れば下位が自動で守られる、という前提は成り立ちません。組織上限に余裕があっても、単一ユーザーが数時間で使い切る事故は起きます。
階層は「最上位と最下位から先に決める」のが現実的です。中間の部門・チームは、運用しながら粒度を調整します。
上限に達したときの挙動は、業務停止リスクとコスト事故リスクのトレードオフです。次の3方式から、業務ごとに使い分けます。
| 方式 | 挙動 | 向く業務 | 注意点 |
|---|---|---|---|
| 拒否(Hard Deny) | エラーで返し、呼び出しを止める | 実験・内部ツール | 誤検知で業務が止まる |
| 下位モデル切替 | 上位モデルから軽量モデルへ自動切替 | 顧客対応・営業補助 | 品質差の許容度と評価が必要 |
| キューへの待機 | 呼び出しを保留し、翌時間帯へ回す | バッチ・非同期処理 | リアルタイム性を要する業務では不可 |
「拒否」しかない設計は、必ず現場と揉めます。ソフトキャップの通知、下位モデル切替、キュー待機の3つを組み合わせる前提で設計します。
超過時の挙動は、業務側と合意したうえでダッシュボードに明示します。「なぜ止まったか」「いつ復旧するか」が現場に見えないと、ガードレールは無効化されていきます。
導入前チェックリストは、次の6項目を最低ラインにします。
運用開始後に見る指標は、次の5つに絞ります。
| 指標 | 何を判断するか |
|---|---|
| 部門別・日次消費金額 | 月末までの着地予測が予算内か |
| 上位ユーザーTOP10 | 個別の暴走・自動化事故の兆候があるか |
| ソフトキャップ通知件数 | 閾値設計が現実に合っているか |
| ハードキャップ発火件数と業務影響 | ガードレールが過剰か不足か |
| モデル別コスト構成比 | ルーティング設計が機能しているか |
指標は週次で振り返り、閾値と挙動を四半期ごとに見直します。閾値を一度決めて放置すると、モデル価格改定や業務量変動でガードレールが形骸化します。
予算ガードレールにも限界があります。過度な期待は避けます。
採用しないほうがよい条件は次の通りです。
この状態では、ガードレールより先にチャージバックや基本的な監視から始めます。
Blackfordでは、予算ガードレールを「LLMアプリ設計」ではなく「業務設計・データ基盤・クラウド構成」の一部として整理します。
接続点は次の通りです。
関連する既存記事:
ガードレールは、単一のツール導入では完結しません。業務停止許容度、データ主権、既存クラウド契約、運用体制を合わせて設計する前提で進めます。
先にチャージバックで見える化し、次にガードレールで止める設計に進めるのが実務では現実的です。ただし、単月で予算を大きく超えるリスクがある場合は、ハードキャップだけ先に組み込む選択もあります。優先順位は、業務停止リスクと費用事故リスクを比較して決めます。
事前に例外申請フローと臨時上限緩和の権限を決めておきます。運用中は、業務側から「なぜ止まったか」「いつ復旧するか」が見えるダッシュボードとチャネルを用意します。恒常的に発火する部門は、閾値そのものの見直し対象にします。
月次LLM費用が数万円規模で安定していれば、まずはチャージバックと基本的な監視で十分です。全社導入や部門別PoC本番化で費用が跳ねやすくなった段階から、階層別クォータとハードキャップを設計します。
業種と業務停止リスクで変わるため、一律の推奨値はありません。実務では、想定月次消費の70〜80%で最初の通知、90%前後で下位モデル切替、100%でハードキャップという段階設計が扱いやすい起点になります。運用しながら誤検知率と業務影響で調整します。
セッション単位・タスク単位の呼び出し回数上限を先に決めるのが有効です。長時間エージェントは超過検知が遅れやすいため、途中経過でのチェックポイントとキャンセル可能な設計を組み合わせます。詳しくは企業向けAIエージェント承認フロー設計 2026年後半も参考にしてください。
LLMの予算ガードレールは、事後の請求書対応ではなく、事前の運用設計として組み込むべき論点です。ただし、階層別クォータの粒度、超過時の挙動、業務側との合意が揃わなければ形骸化します。
まずは組織上限とセッション上限から決め、部門・チーム・ユーザーの中間層を運用しながら整えます。ソフト/ハードキャップと下位モデル切替を組み合わせ、超過時の挙動を業務側と合意することが継続の条件です。
自社の業務停止許容度、既存クラウド契約、運用責任者を整理したうえで、費用事故と業務事故の両方を避ける設計を進めましょう。
\AI費用の予算設計と運用ガードレールを相談できます/
Blackfordに相談する




