この記事でわかること
- AIエージェント承認フローの基本用語と役割
- HITL・多段承認・監査証跡の判断軸
- 業務シナリオ別に承認を挟むべき操作
- 承認フロー設計で失敗しやすい運用パターン
- 導入前チェックリストと運用指標
結論サマリー:承認フローで最初に決める3点
| 判断論点 |
最初に決めること |
実務上の意味 |
| どの操作に承認を挟むか |
ツール実行・外部送信・金額しきい値・機密データ参照 |
事故時の影響範囲を先に絞る |
| 誰が承認するか |
業務所管者、情報システム、監査、二次承認者 |
権限設計と責任範囲を明確化する |
| どのログを残すか |
入力プロンプト、意思決定、承認者、実行結果、時刻 |
事後追跡と再発防止に使える証跡にする |
3点を決めずに承認画面だけ作ると、承認者が判断できず「とりあえず承認」が発生します。承認フローは判断軸・承認者・監査証跡をひとまとまりで設計します。
AIエージェント承認フローとは何を指すか
AIエージェント承認フローは、LLMが自律的に実行しようとする操作の一部を、人間の承認や確認に差し戻す運用の仕組みです。
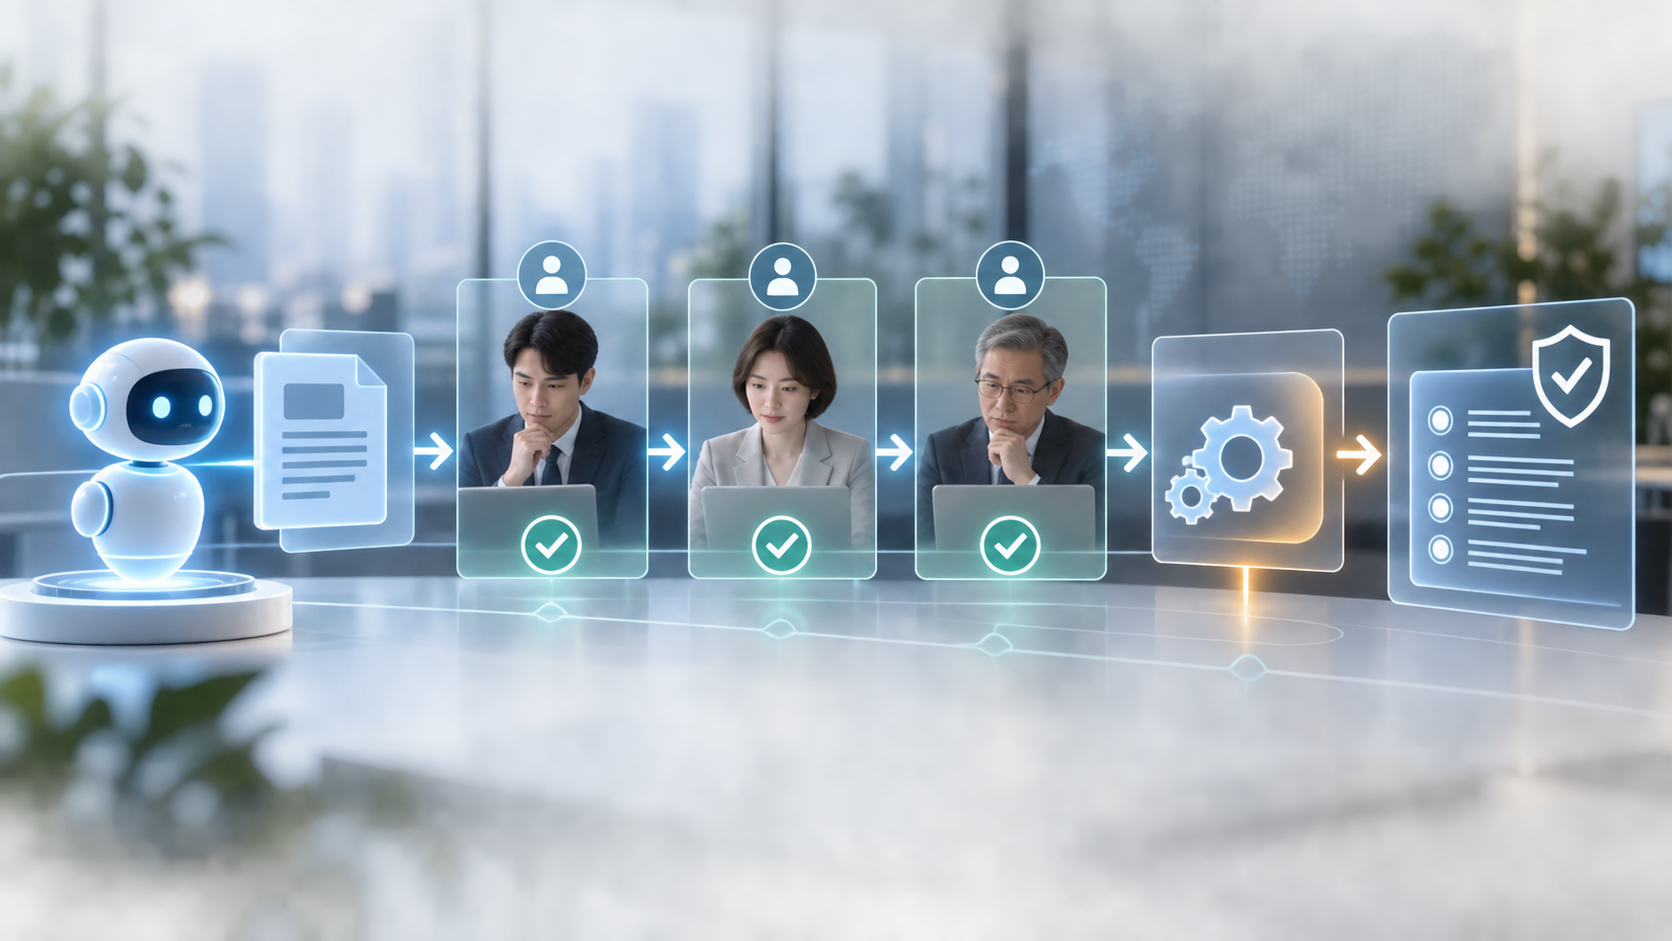
対象になる操作は次のような領域です。
- 外部API呼び出し、社外への送信
- 社内システムへの書き込み、変更、削除
- 金額しきい値を超える発注、支払い、精算
- 個人情報、機密情報、顧客データの参照
- 従業員や顧客への通知、メール、投稿
用語表を先に置きます。用語が多い記事では、本文前半に短い一覧を入れます。
| 用語 |
意味 |
| AIエージェント |
目的達成のためにツールを自律的に選び実行するLLM運用形態 |
| HITL |
人間が判断・承認・修正するステップをフローに組み込む設計 |
| 多段承認 |
業務所管、情報システム、監査など複数役割で承認を分ける方式 |
| 監査証跡 |
誰が、いつ、どの操作を、どのデータで実行したかを追える記録 |
| ツール実行 |
エージェントがAPIや社内システムを呼び出す動作 |
承認フローは「エージェント停止のための壁」ではなく、「安全に自律動作を続けるための運用装置」として設計します。
なぜ今この論点が重要か
AIエージェント導入は、単一プロンプトから複数ツール連携へ広がっています。実行できる操作が広がるほど、承認範囲を後付けするのは難しくなります。
- 契約更新や請求書処理を扱うと、金額しきい値と権限設計が同時に必要になる
- 顧客対応を扱うと、個人情報と通知内容の承認範囲が問題になる
- 社内システム更新を扱うと、変更管理や監査要件と整合させる必要がある
- 監査時にログを求められた際、承認者と操作履歴の突き合わせが必要になる
承認フローの穴は、事故や監査指摘の場面まで見えないことが多いため、本番導入前に設計を固めておく必要があります。
判断軸①:どの操作に承認を挟むか
承認対象は、影響度と可逆性の2軸で先に整理します。
| 影響度 |
可逆性 |
例 |
推奨する承認 |
| 高 |
低(取り消し困難) |
支払い、契約締結、公開投稿 |
事前承認 |
| 高 |
中 |
顧客通知、外部送信 |
事前承認またはサンプルレビュー |
| 中 |
高(取り消し可能) |
社内DB更新、下書き作成 |
しきい値超過時のみ承認 |
| 低 |
高 |
情報検索、内部ドラフト生成 |
事後スポットチェック |
しきい値の例としては、金額(例: 5万円超)、件数(例: 50通超の一括送信)、対象範囲(例: 全社通知、社外向け)が使われます。
〖確認ポイント〗承認対象を決めるときに見る条件
- 実行操作が金銭・契約・法的責任と結びつくか
- データが個人情報、顧客情報、機密指定情報に該当するか
- 取り消しや訂正に時間、費用、信用の負荷が発生するか
- 誤操作時に社内・顧客・監査へ説明が必要になるか
該当する場合は、事前承認またはサンプルレビューを標準にします。
判断軸②:誰が承認するか
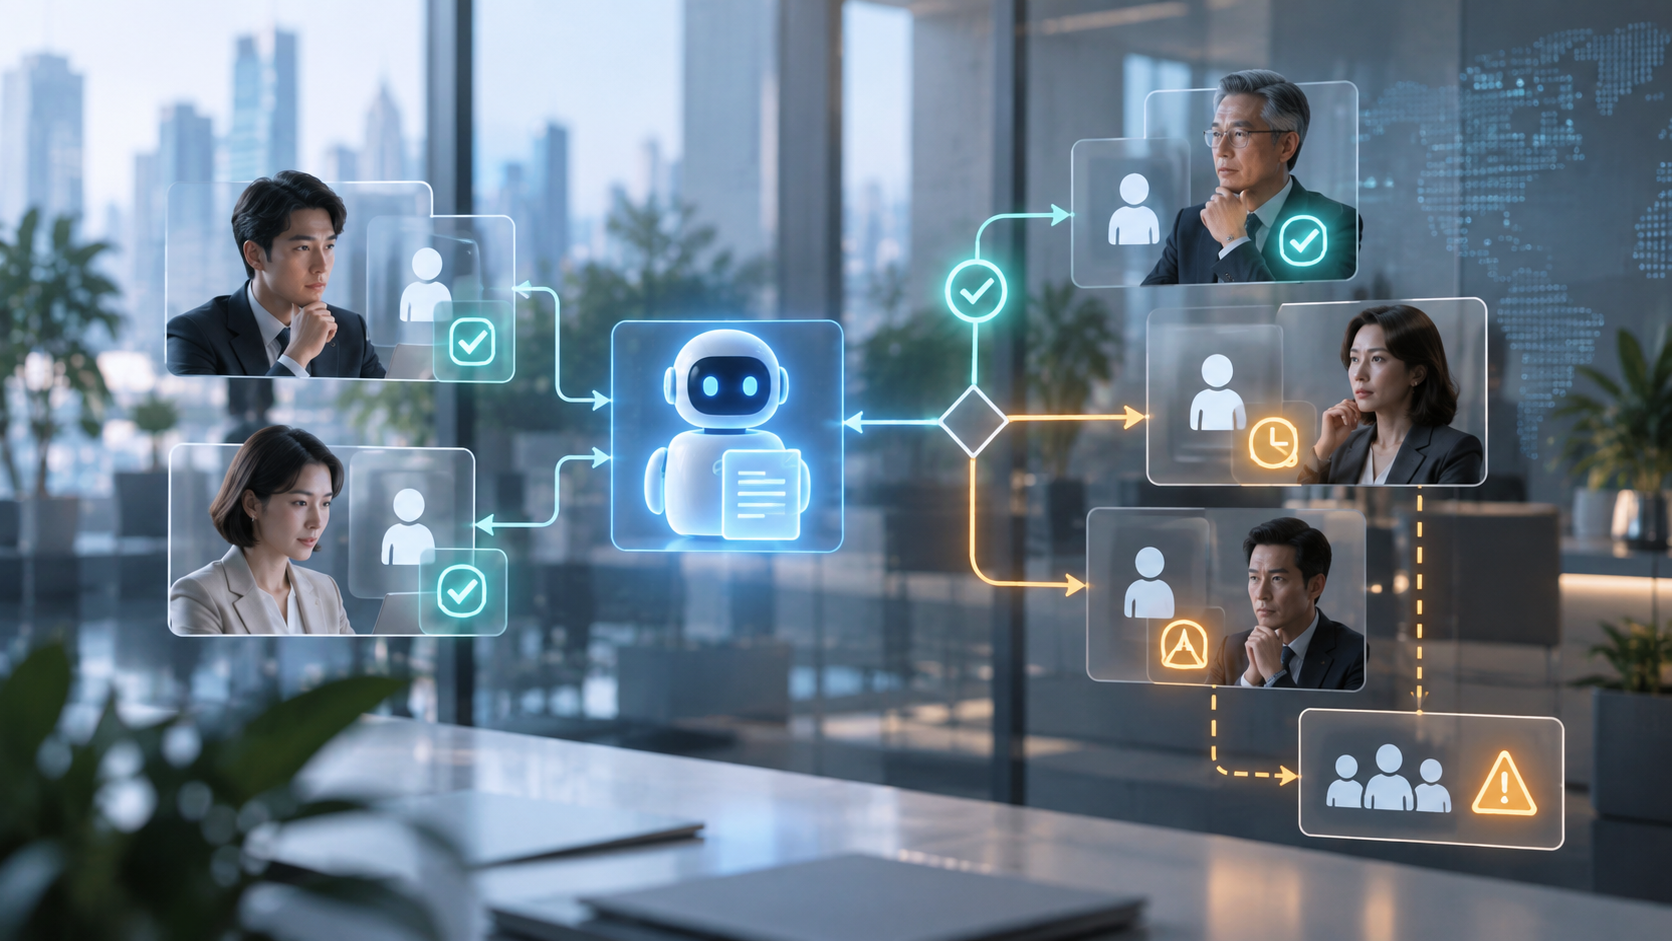
承認者は「業務を止められる役割」ではなく「責任を持てる役割」で決めます。多段承認を組む場合の役割分担は次を基本にします。
| 承認レベル |
主な役割 |
判断内容 |
| 一次承認 |
業務所管の担当者・管理職 |
業務内容として妥当か |
| 二次承認 |
情報システム・データ管理担当 |
権限・データ範囲が適切か |
| 三次承認 |
監査・法務・コンプライアンス |
記録・規程・契約と整合するか |
多段承認は、影響度が高い操作にのみ設定します。低影響の操作に多段承認を敷くと、承認滞留と形骸化が同時に起こります。
AI側で承認者を推薦させる場合も、最終決定は必ず人間側の権限リストで行います。「LLMが妥当な承認者を選ぶ」設計は監査上の説明責任を弱くするため避けます。
判断軸③:監査証跡として何を残すか
監査証跡は、事後にたどれる粒度で残します。
残すべき項目の例:
- リクエスト元(ユーザーID、システム識別子、時刻)
- エージェントに渡ったプロンプトと入力データ
- LLMが選んだツール、渡した引数、応答結果
- 承認者、承認・却下の理由、コメント
- 実行後の結果、影響を受けたレコード、外部送信の宛先
保存条件は、社内規程、契約、業界規制で決まる保持期間と揃えます。ログのマスキングは「監査時に復元不能」なマスクを避け、必要に応じて権限付きの復号設計を検討します。
※LLM関連サービスの料金、データ保持条件、提供機能は変更される場合があります。導入前に公式情報で最新条件を確認してください。
実装・運用で確認すべき項目
承認フローは「機能実装」だけで終わらず、運用として続けられる形にします。
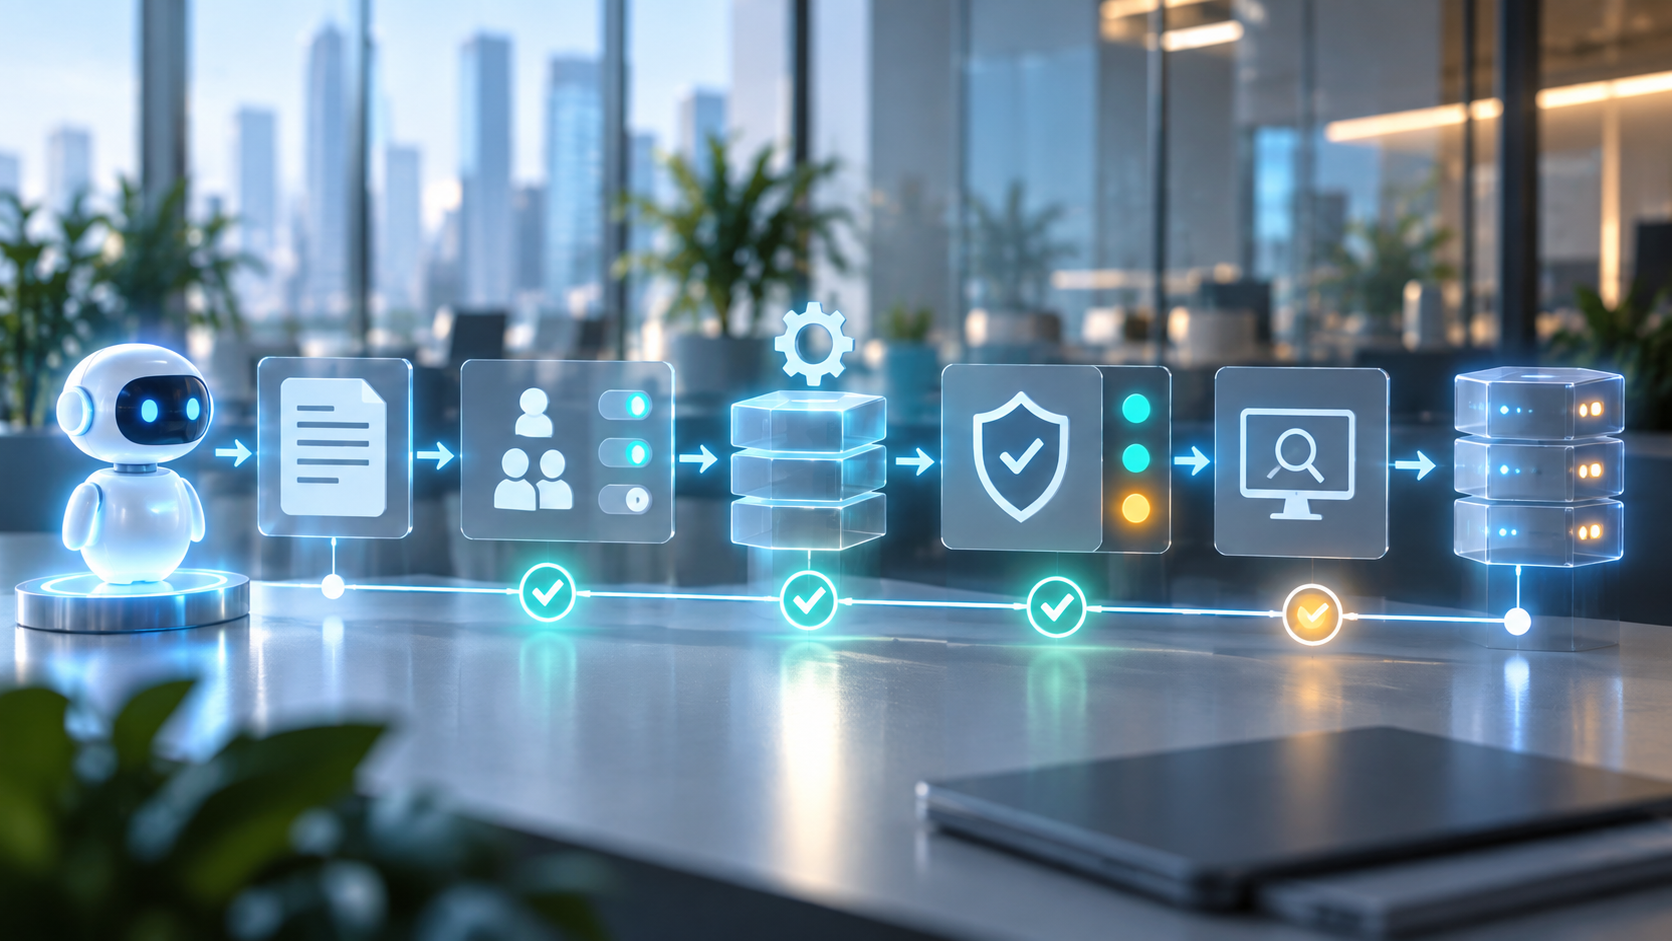
導入前チェックリスト:
- 承認対象の操作を影響度×可逆性の表で分類したか
- 各承認レベルの承認者と代理承認者を氏名または役職で決めたか
- 承認画面に、判断に必要な情報(金額、対象、根拠、想定リスク)を表示できるか
- 承認・却下の理由を必須入力にできるか
- 監査証跡の保持期間と閲覧権限を規程と揃えたか
- 承認滞留時のフォールバック(自動保留、期限切れ通知)を決めたか
運用開始後に見る指標:
| 指標 |
何を見るか |
目安 |
| 承認滞留時間 |
承認要求から判断までの時間 |
業務種別ごとに閾値を決めて可視化 |
| 却下率と却下理由 |
却下傾向がどの操作に集中するか |
承認対象の見直しに使う |
| 承認スキップ・例外承認 |
通常フロー外の承認発生数 |
例外の常態化を早期発見する |
| 事故・ヒヤリハット件数 |
承認漏れ、承認後の想定外挙動 |
承認対象・粒度の見直しに使う |
承認フローは1回設計して終わりではなく、指標を見て承認対象を狭めたり広げたりする運用ループにするのが前提です。
承認フロー設計で失敗しやすいパターン
以下は本番運用で頻出する失敗パターンです。
パターン1:承認疲労
すべての操作を承認対象にすると、承認者が「とりあえず承認」してしまいます。承認対象を絞り、影響度が高い操作に承認者の集中を集めます。
パターン2:承認バイパスの常態化
緊急対応のために承認をスキップする仕組みを恒常運用に流用してしまう例です。緊急スキップは事後承認と事後審査を必ずセットにします。
パターン3:承認者が判断材料を持たない
金額・対象・根拠が承認画面に出ていないと、承認者は判断できません。承認要求のペイロード設計は、実装初期から利用者ヒアリングで決めます。
パターン4:ログはあるが再現できない
プロンプトだけを残してツール引数を残さないと、事後に「なぜその操作をしたか」を追えません。プロンプト・ツール引数・応答をひと組で残します。
パターン5:LLM出力をそのまま承認記録にする
LLMが生成した承認理由を無編集で保存すると、事後に人間の判断根拠として説明できません。承認者コメントは人間が書く欄を分けます。
採用しないほうがよい条件
以下に該当する場合、フル自律のAIエージェント運用は避け、当面はコパイロット型(人間主体+AI補助)に留めます。
- 責任者と承認者の役割分担が組織内で決まらない
- 監査証跡の保持期間・閲覧権限が規程と紐づけられない
- 金銭・契約・個人情報を扱う操作の分類が終わっていない
- 事故時の連絡経路・停止手順が用意できていない
- 対象業務のPoCで、人間レビューによる修正が高頻度で発生している
これらは技術ではなく運用の準備不足に起因するため、機能実装で解決できません。
リスクと限界
承認フローを整備しても、次のような限界が残ります。
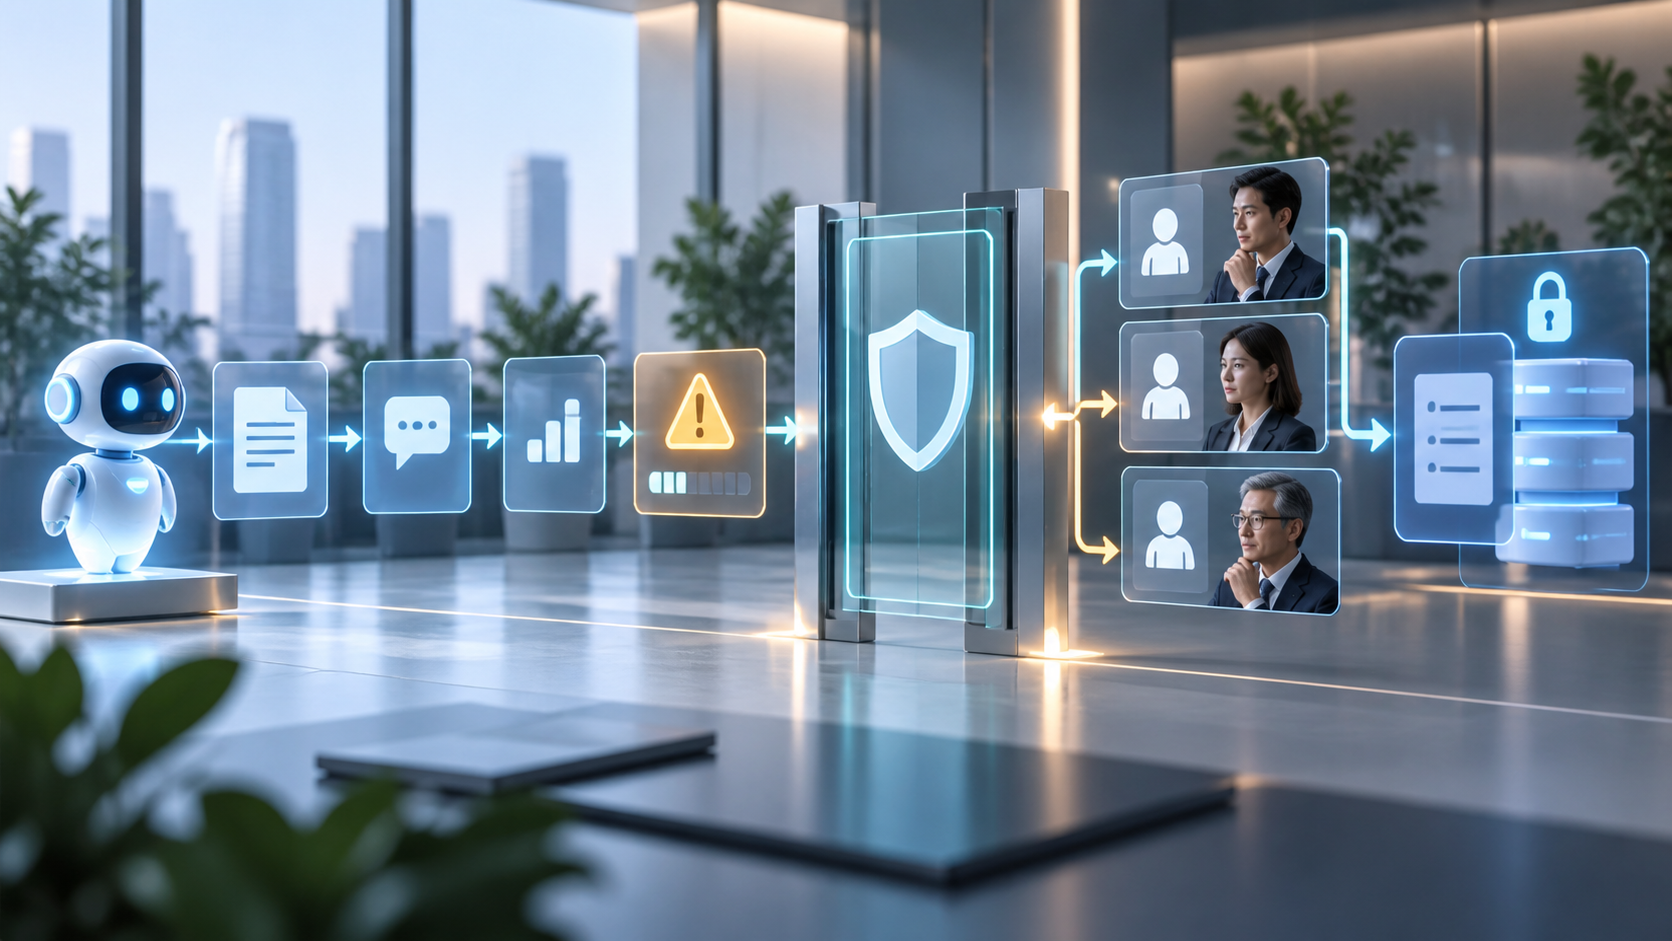
- 承認者の判断品質までAIは保証できない
- 承認画面の表示情報が不足すると、承認者は形骸的に承認しがち
- 監査証跡の完全性は、ログ配管・ストレージ側の整備品質に依存する
- 承認遅延は、業務効率とトレードオフになる
- 生成AI側のバージョン変更や仕様変更で、承認対象の再点検が必要になる
承認フローは「AIの判断を止める」ではなく「AIの判断を検算する」仕組みとして運用します。判断責任は最終的に人間側に残ります。
Blackfordの見解
AIエージェントの承認フローは、AI導入プロジェクト単独ではなく、業務設計、データ基盤、権限管理、監査要件を横断して整えるテーマです。
Blackford Technologiesは、AI戦略の整理からPoC設計、実装、本番運用までを一貫して支援します。承認フロー設計では、次の観点から助言します。
- 業務課題: どの業務でエージェントを自律動作させ、どの操作を承認対象にするか
- 扱うデータ: 個人情報・機密情報の分類と、監査証跡の保持条件
- 評価指標: 承認滞留時間、却下率、事故件数の初期閾値
- コスト上限: LLM API・ログストレージ・監査運用のトータルコスト
- セキュリティ要件: 権限管理、監査ログ、外部送信の制御
- 運用責任者: 業務所管、情報システム、監査の役割分担
- 既存クラウド・既存システムとの接続: 監査基盤、SSO、権限管理との整合
社内データを扱うエージェントについては、社内設置型AIデータ基盤のDataRoid、既存クラウドで運用するDataRoid Cloud、営業プロセスのAI活用に特化したSalesRoidの中から、業務課題に合う選択肢を組み合わせて提案します。
よくある質問
Q. AIエージェントの承認フローは中小企業でも必要ですか?
はい、扱う操作の影響度で必要性が決まります。金額・契約・顧客通知・個人情報を扱う場合、企業規模に関わらず承認フローと監査証跡が必要です。まずは支払い・外部送信・顧客通知の3領域から承認を敷き、他は事後スポットチェックにするのが現実的です。
Q. HITLと多段承認はどう使い分ければよいですか?
HITLは「人間が判断・修正する」全般を指し、多段承認はその中で「複数の役割で承認を分ける」設計です。低影響の操作にはシンプルなHITLサンプルレビュー、影響度・可逆性が低い操作には多段承認を割り当てます。全操作に多段承認を敷くと承認疲労が発生します。
Q. 承認フローで最初に手を付けるべき領域は何ですか?
支払い、外部送信、顧客通知の3領域から始めるのが実務的です。この3領域は影響度が高く可逆性が低いため、承認漏れの事故コストが高くなります。承認画面には金額・宛先・件数・根拠を必ず表示し、承認者が判断できる情報密度を確保します。
Q. 監査証跡はどこまで残せばよいですか?
社内規程、契約、業界規制の保持期間と揃えます。最低限、リクエスト元、プロンプト、ツール引数、応答、承認者、承認理由、実行結果、時刻を1件の証跡として結び付けます。個人情報を含む場合は、権限付きで復元できるマスキング設計と保持期間の明文化が必要です。
Q. LLMに承認者を選ばせてもよいですか?
避けたほうが安全です。承認者の妥当性を最終的に説明する責任は組織側に残ります。LLMは承認候補の推薦や不足情報の提示までに留め、最終選定は人間側の権限リストと業務所管ルールで決めます。
まとめ
AIエージェントの承認フローは、HITL・多段承認・監査証跡を1セットで設計します。承認対象は影響度と可逆性で分類し、承認者は責任を持てる役割に割り当て、証跡は事後に再現できる粒度で残します。
ただし、承認フローは1度作って終わりではなく、承認滞留時間・却下率・事故件数を見ながら対象を狭めたり広げたりする運用ループが前提です。設計時点で運用指標と見直しサイクルまで決めておきます。
自社の業務でどの操作を承認対象にするか迷う場合は、扱うデータと業務影響、既存の権限管理・監査基盤を整理したうえで、AI導入方針とあわせて相談窓口や外部専門家に相談しましょう。
\AIエージェントの承認フロー設計を相談できます/
Blackfordに相談する