
脱SaaSを進めると、月額費用は下がる一方で、SaaSベンダーが暗黙に担っていた運用責任が丸ごと自社に移ることが見落とされがちです。ライセンス費だけで比較して移行を判断すると、移行後に人件費と障害対応で赤字になる例が起こります。
この記事では、脱SaaS移行後に自社が引き取る運用責任を5つに分けて整理し、優先的に埋めるべき領域と段階的な運用体制の作り方を解説します。情報確認日は2026年9月24日です。
脱SaaSを進めると、月額費用は下がる一方で、SaaSベンダーが暗黙に担っていた運用責任が丸ごと自社に移ることが見落とされがちです。ライセンス費だけで比較して移行を判断すると、移行後に人件費と障害対応で赤字になる例が起こります。
この記事では、脱SaaS移行後に自社が引き取る運用責任を5つに分けて整理し、優先的に埋めるべき領域と段階的な運用体制の作り方を解説します。情報確認日は2026年9月24日です。
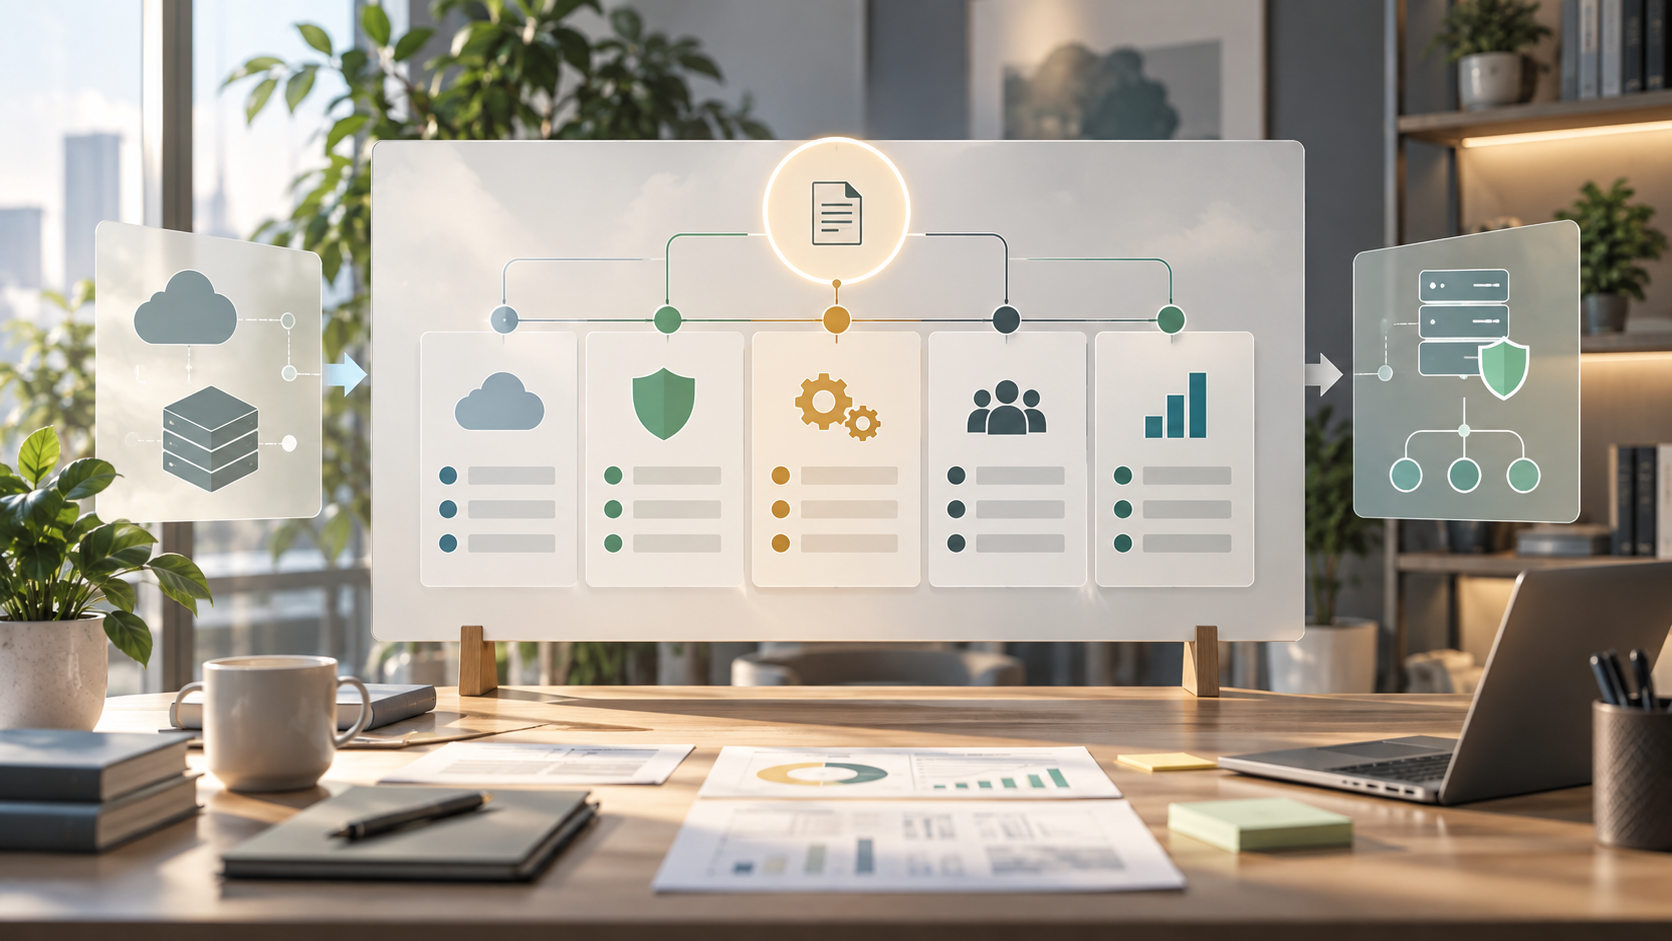
脱SaaS直後は、可用性の維持とセキュリティ更新の2領域だけを最優先で埋めます。他は段階的に整備します。
| 責任領域 | 優先度 | 埋め方の初手 |
|---|---|---|
| 可用性・障害対応 | 最優先 | 監視・自動再起動・オンコール当番の3点をまず整える |
| セキュリティ更新 | 最優先 | OS・ミドルウェア・ライブラリの更新窓口と定例日を決める |
| データバックアップ | 高 | 世代バックアップと復元テストを月次で回す |
| アップデート・互換性 | 中 | 段階アップデートとロールバック手順を用意する |
| 法対応・監査 | 中 | 変更履歴とアクセスログの保存期間を先に決める |
最初から5領域すべてを完全に埋めようとすると、移行が長期化します。優先度順に埋め、SaaS並みの体制に近づける道筋を作ります。
SaaS利用時は、責任分界点がベンダー側に大きく寄っています。可用性、セキュリティ更新、データ保全、機能アップデートまでベンダーが担い、利用者は設定と業務運用を担うだけです。
脱SaaS後は、この分界点がすべて自社側に移ります。オープンソースを使う場合も、コードは提供されますが運用責任は提供されません。
| 責任領域 | SaaS利用時 | 脱SaaS後(内製・OSS) |
|---|---|---|
| インフラ可用性 | ベンダー | 自社 |
| セキュリティ更新 | ベンダー | 自社 |
| データバックアップ | ベンダーが基本担当 | 自社 |
| 機能アップデート | ベンダー | 自社(OSS更新の追随含む) |
| 障害調査・復旧 | ベンダーのサポート | 自社 |
| 監査ログ提供 | ベンダー標準機能 | 自社設計 |
| 業務運用 | 自社 | 自社 |
利用料が下がっても、この責任移転が人件費と体制コストとして跳ね返ります。
SaaS利用時は意識されにくい5つの責任があります。内製前に、この5つを自社で担えるかを見積もります。
SaaSは、99.9%以上の稼働率を契約(SLA)で保証していることが多く、障害時の一次対応もベンダー側で走ります。内製後は、監視、通知、一次対応、復旧までを自社で回す必要があります。
OS、ミドルウェア、ライブラリの脆弱性は、SaaSではベンダーが検知と適用を担います。内製後は、CVE(共通脆弱性識別子)の監視、影響評価、パッチ適用のサイクルを自社で作ります。
SaaSは、バックアップと世代管理を標準で持つことが多くあります。内製後は、バックアップ方式、保管先、暗号化、復元テストまで自社設計になります。
SaaSは、機能追加をベンダー側で行い、後方互換性もベンダー責任です。OSSでは、上流の更新に追随するかを自社で判断し、互換性の破壊も自社で検証します。
SaaSは、業界規制や個人情報保護の対応をベンダー側で組み込みます。内製後は、ログ保存期間、アクセス制御、監査証跡の設計から自社で担います。
注意
アップデートを止めると、既存機能は動き続けますが、セキュリティリスクが積み上がり、依存ライブラリの終了で復旧不能になる例があります。「動いているから触らない」を基本方針にしないでください。
OSSを止めた瞬間ではなく、半年〜2年かけて劣化するのが典型です。次の3点は移行時に決めます。
互換性の破壊はSaaSでも起こりますが、SaaSでは影響範囲の連絡と移行手順がベンダーから提供されます。内製ではこの支援がないため、自社で影響調査を行います。
すべての責任を同時に埋める必要はありません。事業影響と発生頻度で優先順位をつけます。
最初から高可用構成を目指すと、移行判断そのものが崩れます。SaaS並みの体制は3〜12ヶ月かけて段階的に到達します。
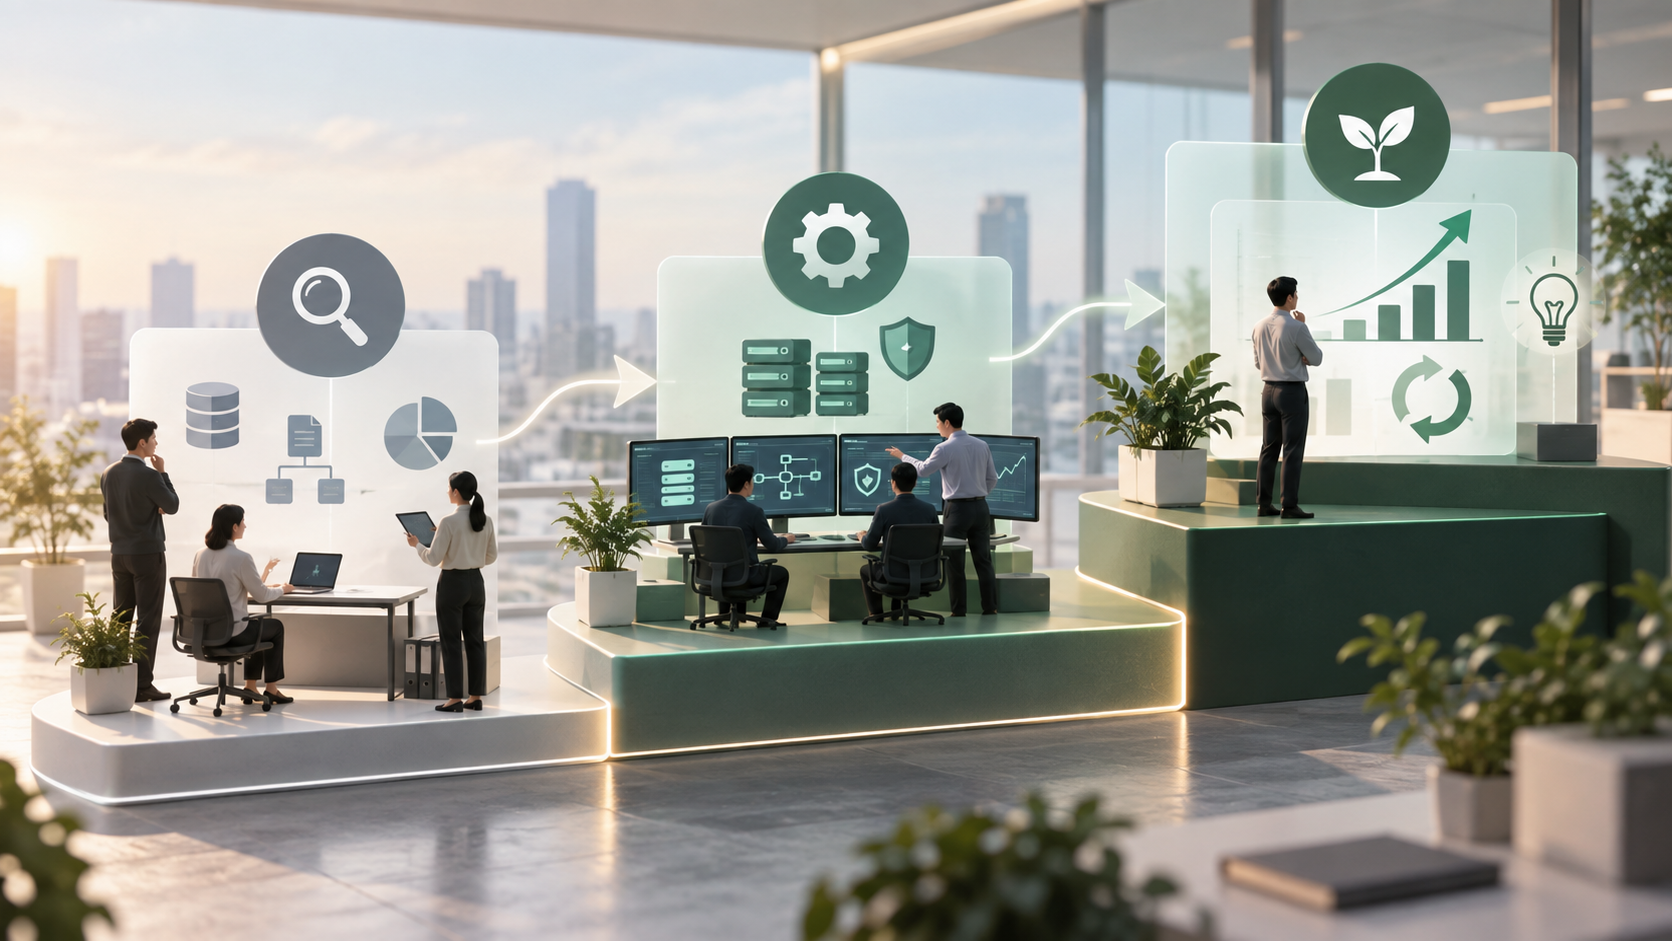
移行直後から本格運用までを、3つの段階に分けます。
主目的は「壊れても止まらない状態」を作ることです。可用性の目標は控えめに置き、まず監視と復旧手順を整えます。
主目的は「予測可能な運用」に移行することです。定例作業を仕組み化します。
主目的は「SaaS並みの運用水準」に近づけることです。
3ステップの通過に必要な体制人員は、対象システムの規模、業務時間帯、規制要件で変わります。移行判断時に、必要人員と外部委託範囲を先に見積もります。
すべてを内製で担うのが最適とは限りません。次のいずれかに当てはまる場合、SaaS継続やハイブリッド構成を検討します。
共存構成の例:
ライセンス費だけで比較すると、脱SaaSの見積もりを誤ります。運用責任の移転コストを含めて比較します。
Blackford Technologiesは、脱SaaS移行に加え、移行後の運用責任分界点の再設計と体制整備を支援しています。どこまで内製するかを、業務要件と体制コストの両面から整理します。
自社データ基盤で内製化を進める場合の選択肢:
運用責任の分界点は、業務要件・扱うデータ・体制人員で変わります。単純な内製化・SaaS継続の二択ではなく、領域ごとに最適な組み合わせを設計します。
\脱SaaSの運用体制設計を相談できます/
Blackfordに相談する
いいえ、避けてください。SaaSベンダーが担っていた運用責任は、移行後に人件費・体制コスト・障害対応コストとして自社に移ります。ライセンス費とあわせて、この5つの責任移転コストを見積もって比較してください。
コードの品質と、運用体制の品質は別問題です。オープンソース自体は多くの利用者に検証されていますが、脆弱性対応や更新の追随は自社責任になります。定例のセキュリティ更新体制がないと、時間経過で安全性が下がります。
事業影響が中程度で、業務要件が枯れている領域から始めることをおすすめします。ナレッジ検索、社内問い合わせ対応、定型帳票の自動化などが向きます。高可用性が必須な基幹業務や、規制対応が重い領域は後回しにするか、SaaS継続を選ぶ判断が現実的です。
いいえ、業務時間帯と事業要件で判断します。社内向けのナレッジ検索であれば、平日日中のオンコールで十分な場合があります。顧客対応や決済処理を含む場合は、段階的に対応時間を広げる設計にしてください。
責任分界点を明確に分ければ、複雑さは制御できます。「基幹はSaaS・AIパイプラインは内製」のように、システム単位で境界を切ることで、障害対応の担当と手順が分かれやすくなります。全システムを1つの窓口で見る必要はありません。
脱SaaS移行は、月額費用を下げる選択肢である一方、SaaSベンダーが暗黙に担っていた運用責任がすべて自社に移ります。可用性、セキュリティ更新、バックアップ、アップデート、法対応の5領域を先に見積もり、段階的な体制構築とセットで判断してください。
無理に全領域を内製化するより、事業影響と業務要件に応じて、SaaS共存を選ぶ判断が現実的な場面もあります。移行判断は、ライセンス費だけでなく、責任移転コストと段階的な運用体制の設計まで含めて整理しましょう。
\脱SaaS移行と運用体制設計を相談できます/
Blackfordに相談する




